EN

Wichtige Fakten
- Was bedeutet Compliance?
- Compliance bedeutet auf Deutsch „Regeltreue“: Ein Unternehmen hält Gesetze, interne Richtlinien und ethische Standards ein.
- Ist Compliance für Unternehmen Pflicht?
- Ein formales Compliance-Management-System ist nur für bestimmte Branchen ausdrücklich vorgeschrieben, die Aufsichtspflichten der Geschäftsleitung machen angemessene Maßnahmen aber fast überall nötig.
- Welche Bereiche gehören zu Compliance?
- Vor allem Korruptionsprävention, Datenschutz, Kartellrecht, Geldwäsche, Arbeitsrecht, Hinweisgeberschutz, Steuern sowie Lieferkette und Nachhaltigkeit.
- Wer ist für Compliance zuständig?
- Die Gesamtverantwortung trägt die Geschäftsleitung, operativ übernimmt meist ein Compliance Officer.
- Was droht bei Compliance-Verstößen?
- Hohe Bußgelder, etwa bis zu 4 % des weltweiten Jahresumsatzes nach DSGVO, dazu Schadensersatz, persönliche Haftung und Reputationsschäden.
- Wie baut man ein Compliance-Management auf?
- Mit einer Risikoanalyse und klaren Zuständigkeiten, gefolgt von Richtlinien, Schulungen, Meldewegen und regelmäßigen Kontrollen.
Kurzfassung
Compliance im Unternehmen bezeichnet die Einhaltung von Gesetzen, internen Richtlinien und ethischen Standards sowie die Organisation, die das sicherstellt. Eine allgemeine gesetzliche Pflicht, ein Compliance-Management-System zu haben, gibt es in Deutschland nicht. Über die Aufsichtspflicht nach § 130 OWiG und die Sorgfaltspflichten von Vorstand und Geschäftsführung wird ein angemessenes System für die meisten Unternehmen dennoch faktisch notwendig. Wie dringend, zeigt das Neubürger-Urteil: Ein früheres Vorstandsmitglied wurde zu 15 Millionen Euro Schadensersatz verurteilt, weil kein funktionierendes Compliance-System eingerichtet und überwacht worden war.
Welche Compliance-Bereiche Priorität haben, hängt von Branche, Größe und Internationalität ab. Ein wirksames Compliance-Management folgt deshalb einem risikobasierten Ansatz: erst die Risikoanalyse, dann Richtlinien, Schulungen, Meldewege und Kontrollen. Orientierung bieten der Prüfstandard IDW PS 980 und die Norm ISO 37301.
Ob Compliance tatsächlich wirkt, entscheidet sich weniger an der Zahl der Richtlinien als an Führung und Kultur. Eine klare Haltung der Geschäftsleitung, sichere Meldewege und dokumentierte Nachweise schützen im Ernstfall vor Haftung und können nach der Rechtsprechung des BGH sogar die Höhe eines Bußgelds mindern.
Was bedeutet Compliance? Definition und Bedeutung
Compliance bedeutet, dass ein Unternehmen geltende Gesetze, interne Regeln und ethische Standards einhält und durch geeignete Maßnahmen dafür sorgt, dass das auch dauerhaft so bleibt. Der Begriff beschreibt also zweierlei: ein Ziel, nämlich regelkonformes Verhalten, und den Weg dorthin, also die Organisation, die dieses Verhalten absichert.
Was heißt Compliance auf Deutsch?
Der Begriff stammt vom englischen Verb „to comply with“, auf Deutsch „befolgen“ oder „einhalten“. Compliance auf Deutsch lässt sich am treffendsten mit „Regeltreue“, „Regelkonformität“ oder „Gesetzestreue“ übersetzen. Im Unternehmenskontext hat sich jedoch der englische Begriff durchgesetzt, weil er mehr umfasst als die bloße Gesetzestreue.
Das Adjektiv „compliant“ heißt auf Deutsch „regelkonform“, „konform“ oder „vorschriftsgemäß“. Ein „DSGVO-compliant“ aufgesetzter Prozess ist also ein datenschutzkonformer Prozess. Das Gegenteil ist „non-compliant“, also nicht regelkonform.
Compliance-Definition im Unternehmen
Im Unternehmen umfasst Compliance alle Grundsätze und Maßnahmen, mit denen regelkonformes Verhalten der Geschäftsleitung und aller Beschäftigten sichergestellt wird.
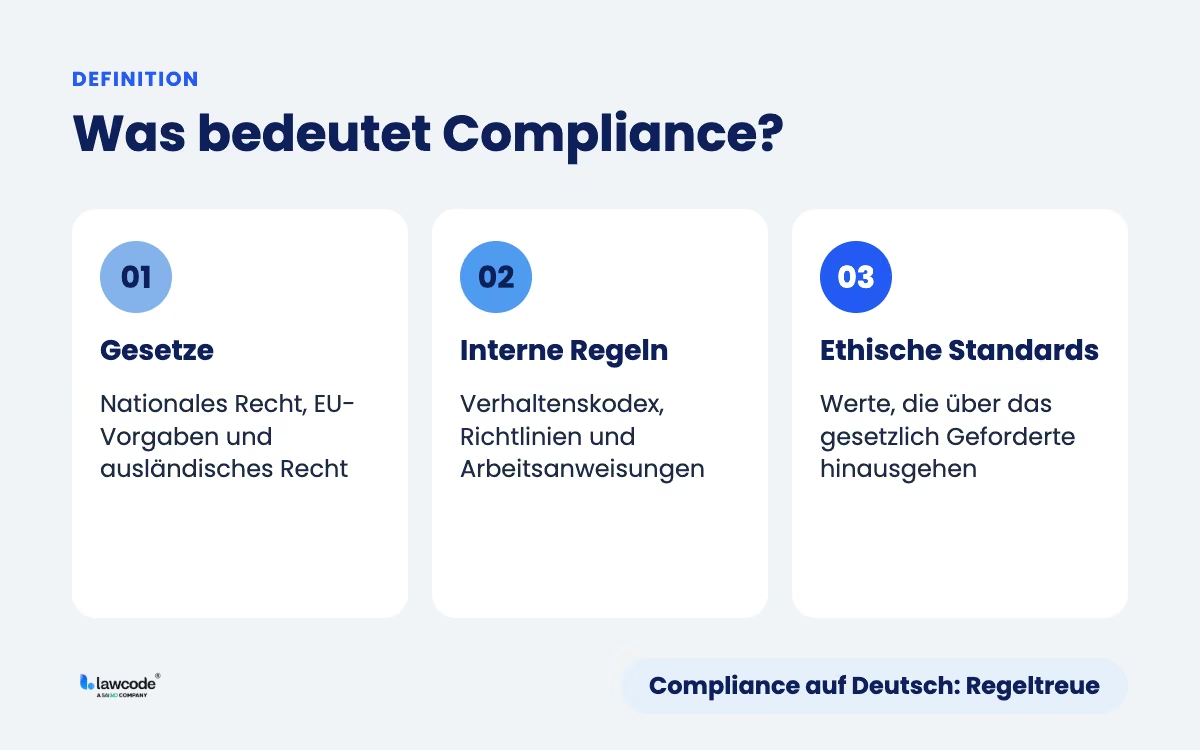
Inhaltlich lassen sich dabei drei Ebenen unterscheiden:
- Gesetzliche Vorgaben: nationale Gesetze, EU-Verordnungen und -Richtlinien sowie ausländisches Recht, soweit es auf das Geschäft anwendbar ist.
- Interne Regeln: Verhaltenskodex, Compliance-Richtlinien, Arbeitsanweisungen und vertragliche Verpflichtungen, etwa gegenüber Kunden.
- Ethische Standards: Werte und Grundsätze, die über das gesetzlich Geforderte hinausgehen, zum Beispiel ein fairer Umgang mit Lieferanten.
Wie das im Alltag aussieht, zeigt ein einfaches Beispiel: Ein Einkäufer erhält von einem Lieferanten eine Einladung zu einem Fußballspiel. Ob er annehmen darf, regelt kein Gesetz im Detail. Eine Compliance-Richtlinie mit klarer Wertgrenze und Freigabeprozess beantwortet die Frage dagegen in wenigen Sekunden und schützt ihn vor dem Anschein der Bestechlichkeit.
Compliance heißt nicht nur, Regeln zu haben. Compliance heißt, organisatorisch sicherzustellen, dass Regeln im Alltag eingehalten werden, und das im Zweifel nachweisen zu können.
Was bedeutet Non-Compliance?
Non-Compliance bezeichnet die Nichteinhaltung von Gesetzen, internen Regeln oder Standards. Von einem Compliance-Verstoß spricht man, wenn konkret gegen eine solche Vorgabe verstoßen wurde, etwa durch eine unerlaubte Preisabsprache mit einem Wettbewerber oder die Weitergabe von Kundendaten ohne Rechtsgrundlage. Non-Compliance muss nicht vorsätzlich entstehen. Häufig sind Unwissen, unklare Zuständigkeiten oder Zeitdruck die eigentliche Ursache.
Welche Ziele verfolgt Compliance?
Das wichtigste Ziel von Compliance ist, Regelverstöße zu verhindern, bevor sie Schaden anrichten. Daraus leiten sich weitere Ziele ab:
- Haftung vermeiden: Bußgelder, Schadensersatz und persönliche Haftung der Geschäftsleitung abwenden.
- Risiken früh erkennen: Schwachstellen identifizieren, bevor Behörden, Medien oder Wettbewerber es tun.
- Marktzugang sichern: Kunden, Banken und öffentliche Auftraggeber verlangen zunehmend Compliance-Nachweise, etwa in Lieferantenfragebögen oder Ausschreibungen.
- Reputation schützen: Vertrauen bei Kunden, Investoren und Beschäftigten erhalten.
- Orientierung geben: Beschäftigten Sicherheit bei Entscheidungen in Grauzonen verschaffen.
Compliance, Governance, Ethik und Code of Conduct: Was ist der Unterschied?
Governance legt fest, wie ein Unternehmen geführt und überwacht wird, Compliance stellt sicher, dass dabei Regeln eingehalten werden, und Ethik gibt Orientierung dort, wo keine Regel greift. Die Begriffe werden oft in einem Atemzug genannt, beantworten aber unterschiedliche Fragen.
- Governance beantwortet: Wer entscheidet, wer kontrolliert, wer berichtet an wen? Dazu gehören Rollen, Berichtslinien, Aufsichtsgremien und Kontrollsysteme.
- Compliance beantwortet: Wie stellen wir sicher, dass Gesetze und interne Vorgaben eingehalten werden? Dazu gehören Risikoanalyse, Richtlinien, Schulungen, Meldewege und Kontrollen.
- Ethik beantwortet: Wofür stehen wir, und wie handeln wir in Grauzonen? Dazu gehören Werte, Führungsverhalten und Entscheidungen jenseits der reinen Rechtslage.
Compliance und Risikomanagement
Risikomanagement betrachtet alle Risiken, die den Unternehmenserfolg gefährden können, also auch Markt-, Liquiditäts- oder Lieferrisiken. Compliance konzentriert sich auf einen Ausschnitt davon: das Risiko von Regelverstößen und deren Folgen. In der Praxis greifen beide ineinander, weil Compliance-Risiken in die übergreifende Risikobewertung einfließen sollten.
Was ist GRC (Governance, Risk & Compliance)?
GRC steht für Governance, Risk & Compliance und beschreibt den Ansatz, diese drei Disziplinen gemeinsam zu steuern statt in getrennten Silos. Der Vorteil liegt in einer gemeinsamen Datenbasis: Eine Risikoanalyse muss nicht dreimal erstellt werden, und Kontrollen lassen sich mehreren Anforderungen zuordnen. Vor allem größere Unternehmen nutzen dafür integrierte GRC-Software.
Compliance und Code of Conduct: Was ist der Unterschied?
Compliance ist der Oberbegriff, der Code of Conduct ist eines ihrer Instrumente. Der Verhaltenskodex fasst die Grundwerte und wichtigsten Verhaltensregeln eines Unternehmens auf wenigen Seiten zusammen und richtet sich an alle Beschäftigten, oft auch an Geschäftspartner. Einzelne Compliance-Richtlinien regeln dagegen konkrete Themen im Detail, zum Beispiel Wertgrenzen für Geschenke oder den Umgang mit Wettbewerbern. Mehr dazu lesen Sie in unserem Beitrag zum Verhaltenskodex (Code of Conduct) für Unternehmen.
Ist Compliance Pflicht? Rechtsgrundlagen und Haftung
In Deutschland gibt es keine allgemeine gesetzliche Pflicht, ein formales Compliance-Management-System einzurichten. Es gibt aber eine Reihe von Pflichten, die sich ohne angemessene Compliance-Organisation kaum erfüllen lassen. Für die Geschäftsleitung ist die Frage deshalb weniger, ob sie Compliance braucht, sondern in welchem Umfang.
Welche Gesetze verlangen Compliance-Maßnahmen?
Die wichtigsten Rechtsgrundlagen im Überblick:
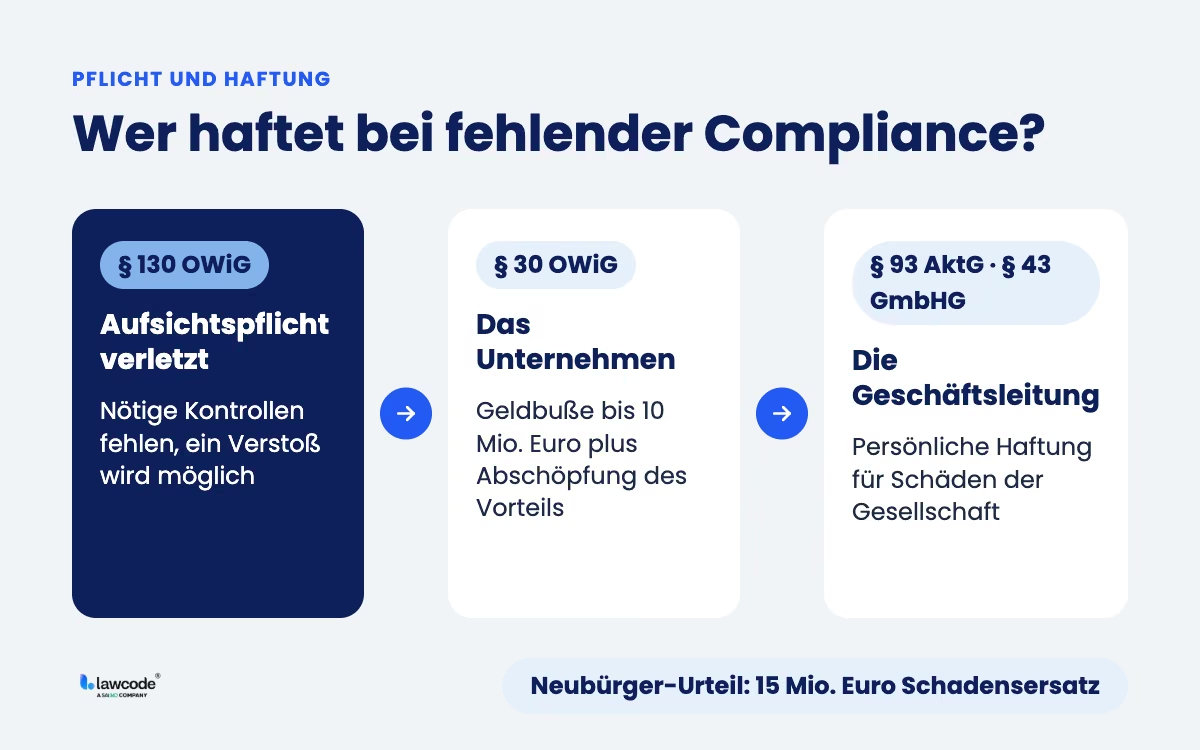
- § 130 OWiG (Aufsichtspflicht): Inhaber und Leitungspersonen handeln ordnungswidrig, wenn sie erforderliche Aufsichtsmaßnahmen unterlassen und dadurch Straftaten oder Ordnungswidrigkeiten im Betrieb ermöglicht werden.
- § 30 OWiG (Verbandsgeldbuße): Gegen das Unternehmen selbst kann eine Geldbuße von bis zu 10 Millionen Euro bei vorsätzlichen Taten verhängt werden. Zusätzlich kann der wirtschaftliche Vorteil aus dem Verstoß abgeschöpft werden.
- § 93 Abs. 1 AktG und § 43 Abs. 1 GmbHG: Vorstand und Geschäftsführung müssen die Sorgfalt eines ordentlichen Geschäftsleiters anwenden. Dazu gehört, rechtmäßiges Verhalten im Unternehmen sicherzustellen.
- § 91 Abs. 2 und 3 AktG: Aktiengesellschaften müssen ein Früherkennungssystem für bestandsgefährdende Risiken einrichten. Börsennotierte Gesellschaften brauchen zusätzlich ein angemessenes und wirksames internes Kontroll- und Risikomanagementsystem.
- Branchenspezifische Pflichten: Kreditinstitute (§ 25a KWG), Wertpapierdienstleister (§ 80 WpHG) und Verpflichtete nach dem Geldwäschegesetz (§ 6 GwG) müssen eine Compliance-Funktion bzw. interne Sicherungsmaßnahmen nachweisen.
- Hinweisgeberschutzgesetz: Unternehmen mit in der Regel mindestens 50 Beschäftigten müssen eine interne Meldestelle einrichten.
Compliance-Pflicht in der GmbH
Auch in der GmbH gibt es keine ausdrückliche gesetzliche CMS-Pflicht. Geschäftsführer haften jedoch nach § 43 GmbHG gegenüber der Gesellschaft, wenn sie ihre Sorgfaltspflichten verletzen, und unterliegen ebenso der Aufsichtspflicht nach § 130 OWiG. Die Grundsätze, die Gerichte für Vorstände von Aktiengesellschaften entwickelt haben, werden in der Fachliteratur vielfach auf GmbH-Geschäftsführer übertragen. Wie umfangreich die Compliance-Organisation sein muss, richtet sich nach Größe, Branche und Risikolage des Unternehmens.
Neubürger-Urteil: Wann haften Vorstände persönlich?
Wie ernst die persönliche Haftung zu nehmen ist, zeigt das sogenannte Neubürger-Urteil des Landgerichts München I vom 10. Dezember 2013 (Az. 5 HK O 1387/10). Das Gericht verurteilte ein früheres Vorstandsmitglied der Siemens AG zu 15 Millionen Euro Schadensersatz. Der Vorwurf: Trotz bekannter Korruptionsrisiken sei kein funktionierendes Compliance-System eingerichtet und dessen Wirksamkeit nicht überwacht worden. Das Urteil gilt seither als Leitentscheidung zur Compliance-Verantwortung der Geschäftsleitung.
Ein Compliance-Management-System ist für die meisten Unternehmen keine ausdrückliche Pflicht. Es ist aber der beste Beleg dafür, dass die Geschäftsleitung ihre Aufsichts- und Sorgfaltspflichten erfüllt hat.
Kann ein Compliance-Management-System Bußgelder mindern?
Ja, ein wirksames CMS kann sich positiv auf die Höhe einer Unternehmensgeldbuße auswirken. Der Bundesgerichtshof hat 2017 entschieden, dass bei der Bemessung einer Geldbuße nach § 30 OWiG berücksichtigt werden kann, ob ein Unternehmen ein effizientes Compliance-Management installiert hat, das auf die Vermeidung von Rechtsverstößen ausgelegt ist (BGH, Urteil vom 9. Mai 2017, Az. 1 StR 265/16). Berücksichtigt werden kann auch, ob das Unternehmen nach einem Verstoß seine Regelungen und Abläufe verbessert hat.
Welche Standards gibt es für Compliance-Management-Systeme?
Neben den gesetzlichen Vorgaben orientieren sich Unternehmen an anerkannten Standards:
- ISO 37301: internationale Norm für Compliance-Management-Systeme. Sie hat 2021 die ISO 19600 abgelöst und ist zertifizierbar.
- ISO 37001: Norm für Managementsysteme zur Korruptionsbekämpfung.
- IDW PS 980: Prüfungsstandard des Instituts der Wirtschaftsprüfer, nach dem Wirtschaftsprüfer ein CMS beurteilen. Er ist in Deutschland der verbreitetste Referenzrahmen.
- Deutscher Corporate Governance Kodex: Empfehlungen für börsennotierte Gesellschaften, unter anderem zu einem an der Risikolage ausgerichteten Compliance-Management-System.
Hinweis: Dieser Beitrag gibt einen allgemeinen Überblick und ersetzt keine Rechtsberatung im Einzelfall.
Kein Update rund um Compliance mehr verpassen.
Neue Fachbeiträge, regulatorische Updates und Praxis-Tipps, direkt in Ihr Postfach. Einmal pro Woche, kein Spam.
Welche Compliance-Bereiche gibt es im Unternehmen?
Welche Compliance-Bereiche für ein Unternehmen relevant sind, hängt von Branche, Größe, Geschäftsmodell und Internationalität ab. Einige Themenfelder betreffen jedoch nahezu jedes Unternehmen. Die folgende Übersicht zeigt die wichtigsten Bereiche und die Sanktionen, die bei Verstößen drohen.
Korruptionsprävention und Interessenkonflikte
Korruptionsprävention ist einer der klassischen Kernbereiche der Compliance. Strafbar ist nicht nur die Bestechung von Amtsträgern, sondern nach § 299 StGB auch die Bestechung und Bestechlichkeit im geschäftlichen Verkehr. Die Risiken liegen oft in alltäglichen Situationen: Geschenke und Einladungen, Spenden und Sponsoring, Aufträge an Unternehmen, an denen Angehörige beteiligt sind. Ein besonderes Risiko sind Drittparteien wie Vermittler, Berater oder Handelsvertreter, über die viele Korruptionsfälle laufen. Strukturierte Prüfungen vor Vertragsabschluss, etwa Hintergrundprüfungen und ein Abgleich mit Sanktionslisten, machen dieses Risiko kontrollierbar.
Datenschutz und Informationssicherheit
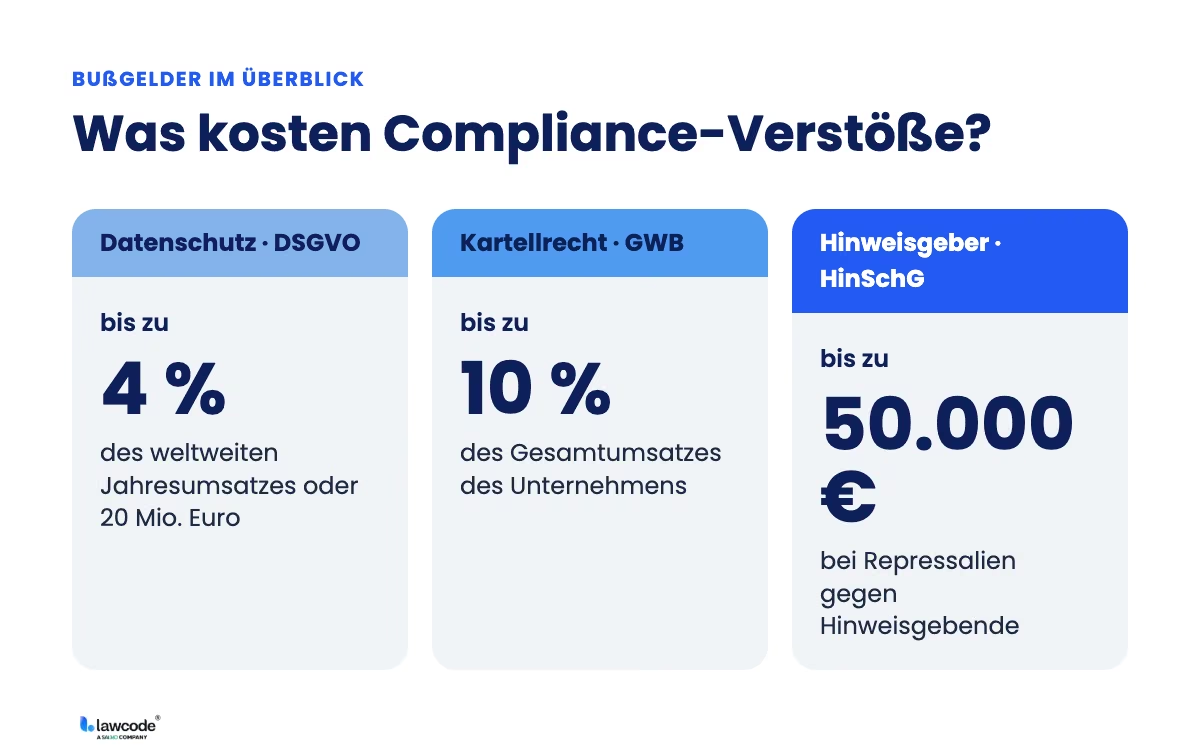
Datenschutz betrifft jedes Unternehmen, das personenbezogene Daten von Kunden, Beschäftigten oder Bewerbern verarbeitet. Die DSGVO sieht Bußgelder von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes vor, je nachdem, welcher Betrag höher ist. Hinzu kommen Anforderungen an die IT-Sicherheit: Die europäische NIS2-Richtlinie, in Deutschland durch das NIS2-Umsetzungsgesetz umgesetzt, verpflichtet deutlich mehr Unternehmen als bisher zu Risikomanagement und Meldepflichten bei Sicherheitsvorfällen. Wer künstliche Intelligenz einsetzt, muss zudem die schrittweise geltenden Pflichten des EU AI Act im Blick behalten.
Kartellrecht und fairer Wettbewerb
Kartellrechtliche Verstöße gehören zu den teuersten Compliance-Risiken. Nach dem Gesetz gegen Wettbewerbsbeschränkungen (GWB) können Bußgelder von bis zu 10 % des Gesamtumsatzes des Unternehmens verhängt werden. Kritisch sind nicht nur ausdrückliche Preisabsprachen, sondern auch der informelle Austausch sensibler Informationen, etwa über Preise, Kapazitäten oder Kunden am Rande von Verbandstreffen.
Geldwäsche, Sanktionen und Exportkontrolle
Das Geldwäschegesetz verpflichtet nicht nur Banken, sondern zum Beispiel auch Güterhändler, Immobilienmakler und bestimmte Berufsgruppen zu Sorgfaltspflichten. Unternehmen mit internationalem Geschäft müssen außerdem EU-Sanktionsregelungen und Exportkontrollvorschriften beachten, insbesondere bei Gütern mit doppeltem Verwendungszweck (Dual-Use-Güter).
HR-Compliance und Arbeitsrecht
HR-Compliance umfasst alle Regeln rund um Beschäftigte: Gleichbehandlung nach dem Allgemeinen Gleichbehandlungsgesetz (AGG), Arbeitszeit, Mindestlohn, Arbeitsschutz und den Schutz von Beschäftigtendaten. Verstöße entstehen hier häufig nicht aus böser Absicht, sondern aus fehlendem Wissen von Führungskräften, etwa bei Stellenausschreibungen oder Überstunden.
Hinweisgeberschutz
Das Hinweisgeberschutzgesetz (HinSchG) verpflichtet Unternehmen mit in der Regel mindestens 50 Beschäftigten, eine interne Meldestelle einzurichten. Wer das unterlässt, riskiert ein Bußgeld von bis zu 20.000 Euro. Wer Meldungen behindert oder Repressalien gegen Hinweisgebende ergreift, riskiert bis zu 50.000 Euro. Ein funktionierendes Hinweisgebersystem ist darüber hinaus eines der wirksamsten Instrumente, um Verstöße früh zu erkennen. Mehr dazu in unserem Beitrag zum Hinweisgeberschutzgesetz.
Steuer-Compliance (Tax Compliance)
Tax Compliance bezeichnet die Einhaltung steuerlicher Pflichten. Ein innerbetriebliches Kontrollsystem für Steuern (Tax CMS) hilft nicht nur, Fehler zu vermeiden. Nach Auffassung der Finanzverwaltung kann es auch ein Indiz gegen Vorsatz oder Leichtfertigkeit sein, wenn eine Steuererklärung nachträglich berichtigt werden muss.
Lieferkette und Nachhaltigkeit
Mit dem Lieferkettensorgfaltspflichtengesetz (LkSG), der europäischen Lieferkettenrichtlinie (CSDDD), der Nachhaltigkeitsberichterstattung nach CSRD und der EU-Entwaldungsverordnung (EUDR) ist die Lieferkette zu einem eigenen Compliance-Bereich geworden. Unternehmen müssen Menschenrechts- und Umweltrisiken bei ihren Lieferanten identifizieren, bewerten und adressieren. Der regulatorische Rahmen ist dabei stark in Bewegung: Die Bundesregierung hat im September 2025 einen Gesetzentwurf beschlossen, mit dem die Berichtspflicht nach LkSG entfallen und Bußgelder auf schwere Verstöße beschränkt werden sollen. Die Sorgfaltspflichten selbst bleiben jedoch bestehen. Auch CSRD und CSDDD wurden durch das EU-Omnibus-Paket geändert. Details finden Sie in unserem Beitrag zur EU-Omnibus-Richtlinie.
Branchenspezifische Compliance
Neben diesen Kernbereichen gelten in einigen Branchen zusätzliche Anforderungen:
- Finanz- und Versicherungsbranche: Compliance-Funktion nach KWG und WpHG, strenge Geldwäschevorgaben und seit Januar 2025 der Digital Operational Resilience Act (DORA) für die digitale Betriebsstabilität.
- Gesundheitswesen: Korruptionsprävention nach §§ 299a und 299b StGB, Umgang mit Zuwendungen und Schutz besonders sensibler Gesundheitsdaten.
- Industrie: Produktsicherheit und Produkthaftung, Umwelt- und Arbeitsschutz, Exportkontrolle bei technischen Gütern.
- Handel: Verbraucherschutz, Wettbewerbsrecht, Zoll- und Außenwirtschaftsrecht, Verpackungsrecht.
Nicht jedes Unternehmen muss jeden Compliance-Bereich mit gleicher Intensität abdecken. Entscheidend ist, die Bereiche mit dem größten Schadenspotenzial zuerst und gründlich anzugehen.
Compliance-Management: So bauen Sie ein CMS Schritt für Schritt auf
Ein Compliance-Management-System (CMS) ist die Gesamtheit der Grundsätze, Maßnahmen und Zuständigkeiten, mit denen ein Unternehmen Regelverstöße verhindert, erkennt und angemessen darauf reagiert. Es sorgt dafür, dass Compliance nicht vom Zufall oder vom Engagement Einzelner abhängt, sondern strukturiert und nachweisbar funktioniert.
Aus welchen Elementen besteht ein CMS?
Der Prüfungsstandard IDW PS 980 beschreibt sieben Grundelemente, an denen sich die meisten Unternehmen in Deutschland orientieren:
- Compliance-Kultur: die Haltung der Geschäftsleitung und die Bedeutung, die Beschäftigte der Regeleinhaltung beimessen.
- Compliance-Ziele: die Bereiche und Regeln, die das CMS abdecken soll.
- Compliance-Risiken: die systematische Identifikation und Bewertung möglicher Verstöße.
- Compliance-Programm: Richtlinien, Prozesse und Kontrollen, die diesen Risiken begegnen.
- Compliance-Organisation: Rollen, Verantwortlichkeiten und Ressourcen.
- Compliance-Kommunikation: Information und Schulung der Beschäftigten sowie Berichtswege.
- Compliance-Überwachung und Verbesserung: regelmäßige Prüfung der Wirksamkeit und Beseitigung von Schwachstellen.
Diese Elemente greifen ineinander. Fehlt eines, wird das System lückenhaft: Die beste Richtlinie hilft wenig, wenn niemand sie kennt, und die beste Schulung wenig, wenn Führungskräfte Verstöße stillschweigend dulden.
Die folgenden Schritte haben sich in der Praxis bewährt.
Schritt-für-Schritt-Anleitung: Compliance im Unternehmen einführen
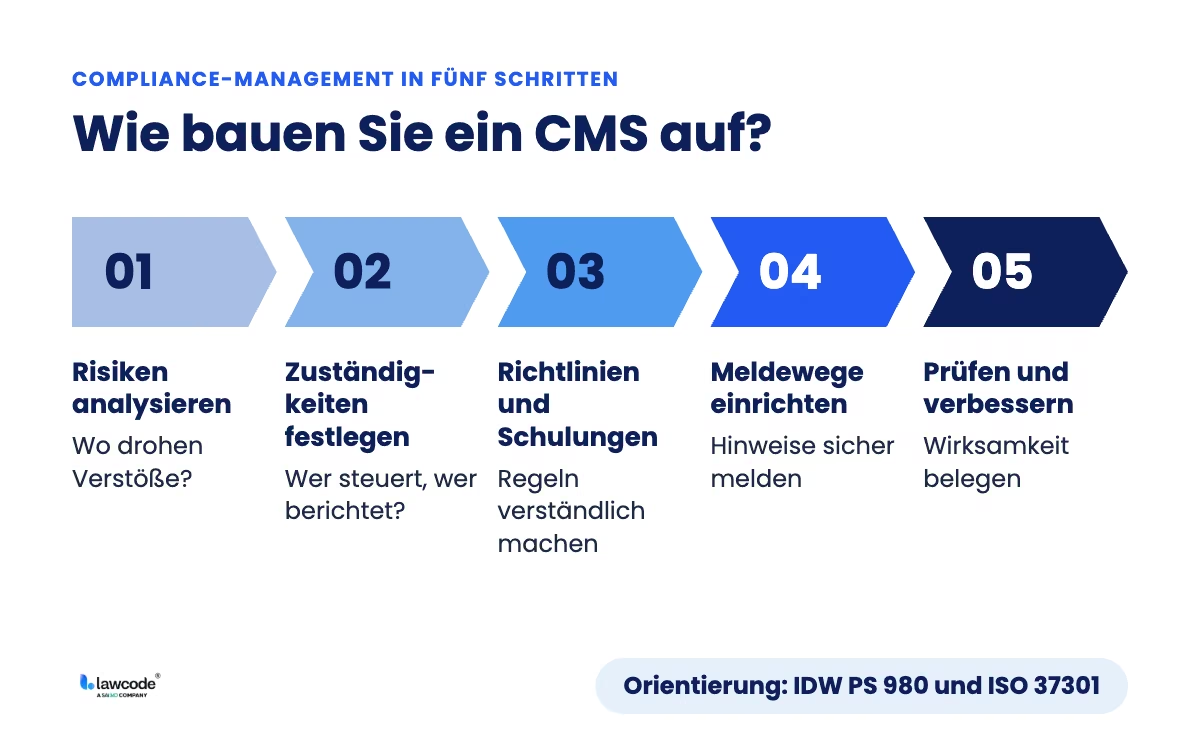
Zu Beginn steht die Frage im Raum, welche Strukturen bereits vorhanden sind: Gibt es einen Verhaltenskodex, Richtlinien, einen Datenschutzbeauftragten und eine Meldestelle? Darauf aufbauend legt die Geschäftsleitung fest, welche Compliance-Bereiche das CMS abdecken soll und welche Ziele es verfolgt. Diese Entscheidung sollte schriftlich festgehalten werden.
Die Risikoanalyse ist das Fundament jedes wirksamen Compliance-Managements. Für jedes Risiko werden zwei Fragen beantwortet: Wie wahrscheinlich ist ein Verstoß, und wie groß wäre der Schaden, finanziell, rechtlich und für die Reputation? Einbezogen werden Branche, Absatzmärkte, Geschäftspartner, Zahlungsströme und interne Abläufe.
Ein Beispiel: Die fiktive Weber Maschinenbau GmbH mit 400 Beschäftigten exportiert Anlagen nach Asien und in den Nahen Osten und arbeitet dort mit lokalen Vertriebsvermittlern. Die Risikoanalyse ergibt zwei Schwerpunkte: Korruption über Vermittlerprovisionen und Exportkontrolle bei Anlagenteilen, die auch militärisch genutzt werden könnten. Datenschutz und Arbeitsrecht werden als mittlere Risiken eingestuft. Die Weber GmbH konzentriert ihre Ressourcen deshalb zuerst auf eine Prüfung aller Vermittler und auf einen Exportkontrollprozess, statt alle Themen gleichzeitig anzugehen.
Die Geschäftsleitung benennt, wer Compliance operativ verantwortet, und stattet diese Funktion mit ausreichenden Befugnissen und Ressourcen aus. Ebenso wichtig sind klare Berichtslinien und Eskalationswege: Wer informiert wen, wenn ein Verstoß vermutet wird?
Für die priorisierten Risiken werden passende Maßnahmen festgelegt: Richtlinien, Freigabeprozesse, Vier-Augen-Prinzip, Prüfung von Geschäftspartnern oder technische Zugriffsbeschränkungen.
Viele Verstöße entstehen aus Unwissen oder Unsicherheit. Bewährt hat sich eine Kombination aus Grundlagenschulungen für alle Beschäftigten und vertiefenden, rollenbezogenen Trainings:
- Vertrieb: Geschenke und Einladungen, Kartellrecht, Umgang mit Vermittlern
- Einkauf: Lieferkettenpflichten, Sanktionslisten, Interessenkonflikte
- HR: Gleichbehandlung, Arbeitsrecht, Hinweisgeberschutz
- Finance: Geldwäsche, Freigaben, interne Kontrollen
- Führungskräfte: Vorbildfunktion, Umgang mit Hinweisen, Eskalation
Kurze Lerneinheiten, Fallbeispiele aus dem eigenen Arbeitsalltag und Dilemma-Situationen wirken dabei deutlich besser als reine Pflichtfolien.
Beschäftigte und Externe brauchen einen sicheren Weg, um Verstöße oder Verdachtsfälle zu melden, auf Wunsch auch anonym. Für Unternehmen ab 50 Beschäftigten ist eine interne Meldestelle nach dem HinSchG ohnehin Pflicht. Ebenso wichtig ist ein festgelegter Prozess, wie Hinweise geprüft, untersucht und dokumentiert werden.
Ein CMS muss regelmäßig auf seine Wirksamkeit geprüft werden, etwa durch Stichproben, interne Audits und die Auswertung von Hinweisen und Vorfällen. Die Risikoanalyse sollte mindestens jährlich sowie anlassbezogen aktualisiert werden, zum Beispiel bei neuen Märkten, Übernahmen oder Gesetzesänderungen.
Im Haftungsfall oder bei einer Behördenprüfung zählt, was belegt werden kann. Zu dokumentieren sind insbesondere die Risikoanalyse, aktuelle Richtlinien mit Versionsständen, Schulungsnachweise, Prüfprotokolle sowie die Bearbeitung von Hinweisen und die daraus abgeleiteten Maßnahmen.
Ein Compliance-Management-System ist kein Projekt mit Enddatum. Es wirkt nur, wenn Risiken regelmäßig neu bewertet, Maßnahmen überprüft und Schwachstellen konsequent beseitigt werden.
Compliance-Richtlinien: Welche Regeln braucht ein Unternehmen?
Compliance-Richtlinien übersetzen Gesetze und Unternehmenswerte in konkrete Verhaltensregeln für den Arbeitsalltag. Sie beantworten die Fragen, die sich Beschäftigte in der Praxis tatsächlich stellen: Darf ich diese Einladung annehmen? Was darf ich mit einem Wettbewerber besprechen? An wen wende ich mich bei einem Verdacht?
Den übergeordneten Rahmen bildet der Code of Conduct. Darunter regeln einzelne Richtlinien die Themen, die sich aus der Risikoanalyse ergeben. Typische Compliance-Richtlinien sind:
- Richtlinie zu Geschenken, Einladungen und Bewirtungen
- Richtlinie zu Interessenkonflikten
- Richtlinie zu Spenden und Sponsoring
- Kartellrechtsrichtlinie, etwa für Verbandsarbeit und Kontakte zu Wettbewerbern
- Datenschutz- und IT-Nutzungsrichtlinie
- Verhaltenskodex für Lieferanten
- Verfahrensordnung für das Hinweisgebersystem
Was macht eine wirksame Compliance-Richtlinie aus?
Viele Unternehmen haben Richtlinien, aber nicht jede Richtlinie wirkt. Der häufigste Grund: Sie ist juristisch korrekt, aber im Alltag nicht anwendbar. Wirksame Richtlinien sind verständlich formuliert, enthalten konkrete Beispiele und klare Grenzen, etwa eine festgelegte Wertgrenze für Geschenke statt der Formulierung „in angemessenem Umfang“. Sie benennen außerdem, wer bei Fragen hilft und wer Ausnahmen freigibt.
Genauso wichtig ist die Pflege: Richtlinien müssen leicht auffindbar sein, regelmäßig aktualisiert werden und nachweisbar zur Kenntnis genommen worden sein. In der Praxis scheitert das oft an verteilten Ablagen, veralteten PDF-Versionen und fehlenden Lesebestätigungen. Das Richtlinien-Management-System von lawcode bündelt dafür beispielsweise Richtlinien, Policies und Schulungen in einem System, sodass Versionsstände und Kenntnisnahmen zentral nachvollziehbar sind.
Am Ende zählt nicht, ob eine Regel irgendwo steht, sondern ob Beschäftigte sie kennen, verstehen und im entscheidenden Moment anwenden.
Wer ist für Compliance zuständig?
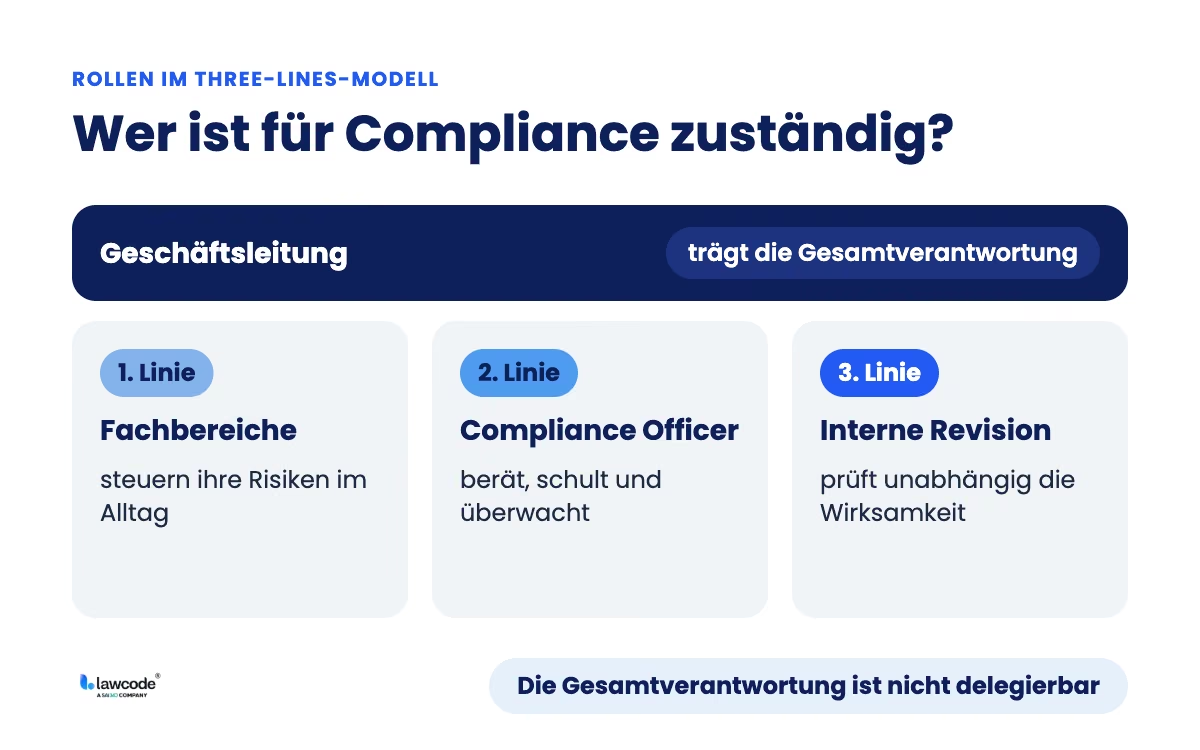
Die Gesamtverantwortung für Compliance liegt immer bei der Geschäftsleitung. Operative Aufgaben kann sie an einen Compliance Officer oder eine Compliance-Abteilung übertragen, die Pflicht zur Organisation und Überwachung bleibt jedoch bei ihr.
Geschäftsleitung und „Tone from the Top“
Mit „Tone from the Top“ ist die Haltung gemeint, die die Unternehmensleitung vorlebt. Wenn Compliance nur als formale Pflicht behandelt wird, nehmen Beschäftigte das sehr genau wahr. Zu den Aufgaben der Geschäftsleitung gehören:
- Compliance-Strategie und -Ziele festlegen
- ausreichend Budget, Personal und Werkzeuge bereitstellen
- Erwartungen an Führungskräfte und Beschäftigte klar kommunizieren
- sich regelmäßig über Risiken und Vorfälle berichten lassen
- bei Verstößen konsequent handeln, unabhängig von Position oder Umsatzbeitrag der Beteiligten
Was macht ein Compliance Officer?
Der Compliance Officer, auch Compliance-Beauftragter oder Compliance Manager genannt, steuert das Compliance-Management im Tagesgeschäft. Zu seinen typischen Aufgaben gehören:
- die Risikoanalyse koordinieren und aktualisieren
- Richtlinien entwickeln und pflegen
- Schulungen planen und durchführen
- Beschäftigte und Führungskräfte in Compliance-Fragen beraten
- Hinweise entgegennehmen und interne Untersuchungen begleiten
- regelmäßig an Geschäftsleitung und Aufsichtsgremium berichten
Damit ein Compliance Officer wirksam arbeiten kann, braucht er fachliche Unabhängigkeit, einen direkten Zugang zur Geschäftsleitung und ausreichende Ressourcen. Die Rolle ist nicht ohne Risiko: Der Bundesgerichtshof hat 2009 angedeutet, dass Compliance Officer regelmäßig eine strafrechtliche Pflicht treffen kann, Rechtsverstöße aus dem Unternehmen heraus zu verhindern (BGH, Urteil vom 17. Juli 2009, Az. 5 StR 394/08). Umso wichtiger sind eine klare Aufgabenbeschreibung und eine saubere Dokumentation.
Braucht jedes Unternehmen eine Compliance-Abteilung?
Nein. Konzerne und stark regulierte Unternehmen haben in der Regel eine eigene Compliance-Abteilung, häufig mit Ansprechpersonen in den Ländergesellschaften. Im Mittelstand wird die Funktion oft von der Rechtsabteilung, der kaufmännischen Leitung oder einer externen Ombudsperson mit übernommen. Wichtig ist dabei, Interessenkonflikte zu vermeiden: Wer selbst die Vertriebsziele verantwortet, sollte nicht gleichzeitig Hinweise auf Verstöße im Vertrieb prüfen.
Schnittstellen: Legal, HR, Finance, IT und Interne Revision
Compliance ist eine Querschnittsaufgabe. Die Rechtsabteilung bewertet rechtliche Fragen, HR verantwortet arbeitsrechtliche Themen und Sanktionen, Finance die internen Kontrollen im Zahlungsverkehr, die IT die Informationssicherheit und der Datenschutzbeauftragte den Datenschutz. Viele Unternehmen orientieren sich dabei am Three-Lines-Modell: Die operativen Bereiche steuern ihre Risiken selbst (erste Linie), Compliance und Risikomanagement überwachen und beraten (zweite Linie), und die Interne Revision prüft unabhängig (dritte Linie).
Welche Verantwortung tragen Führungskräfte und Beschäftigte?
Jede Führungskraft ist dafür verantwortlich, dass Compliance in ihrem Bereich gelebt wird. Sie spricht Regeln im Team an, nimmt Bedenken ernst und eskaliert Verdachtsfälle. Beschäftigte wiederum sind verpflichtet, die für sie geltenden Regeln einzuhalten und bei Unsicherheit nachzufragen.
Compliance-Verstöße: Beispiele, Folgen und Lehren
Ein Compliance-Verstoß liegt vor, wenn ein Unternehmen oder seine Beschäftigten gegen Gesetze, interne Richtlinien oder verbindliche Standards verstoßen. Die meisten Verstöße beginnen klein und bleiben lange unbemerkt, weil Prozesse unklar sind oder niemand widerspricht.
Typische Compliance-Verstöße im Arbeitsalltag
- Ein Vertriebsmitarbeiter lädt einen wichtigen Kunden regelmäßig zu teuren Veranstaltungen ein, ohne Freigabe.
- Ein Einkäufer vergibt Aufträge an ein Unternehmen, an dem ein Angehöriger beteiligt ist.
- Kundendaten werden per privater E-Mail oder unverschlüsseltem USB-Stick weitergegeben.
- Am Rande eines Verbandstreffens tauschen sich Vertriebsleiter über geplante Preiserhöhungen aus.
- Eine Stellenanzeige sucht ausdrücklich „junge, dynamische“ Bewerber.
- Hinweise auf Missstände bei einem Lieferanten werden nicht weiterverfolgt.
Die Compliance-Skandale der vergangenen Jahre zeigen, welche Dimension Verstöße annehmen können.
Bekannte Compliance-Fälle aus der Praxis
2006 wurde ein System schwarzer Kassen aufgedeckt, über das jahrelang Schmiergelder gezahlt worden waren, um Aufträge im Ausland zu gewinnen. Strafen und Bußgelder in den USA und Deutschland summierten sich auf mehr als eine Milliarde Euro. Das Neubürger-Urteil ist eine direkte Folge dieses Falls.
2015 wurde bekannt, dass in Dieselfahrzeugen eine Software Abgaswerte auf dem Prüfstand manipulierte. Die Kosten für Strafen, Vergleiche und Rückrufe beliefen sich auf über 30 Milliarden Euro. Der Fall zeigt, wie Zieldruck und eine Kultur, in der Widerspruch nicht vorgesehen ist, Regelverstöße begünstigen.
2020 musste der Zahlungsdienstleister einräumen, dass 1,9 Milliarden Euro an Treuhandguthaben vermutlich nicht existierten, wenige Tage später folgte die Insolvenz. Hinweise auf Unregelmäßigkeiten hatte es über Jahre gegeben, unter anderem in Medienberichten. Sie wurden intern wie extern nicht ausreichend ernst genommen.
Wie die Missachtung von Mitarbeiterhinweisen ein ganzes Unternehmen zu Fall bringen kann, zeigt auch der Fall Theranos, den wir in einem eigenen Beitrag zu Elizabeth Holmes und Theranos ausführlich beschreiben.
Welche Folgen haben Compliance-Verstöße?
Die Folgen enden selten bei einem einzelnen Bußgeld:
- Finanziell: Bußgelder, Gewinnabschöpfung, Schadensersatz, Anwalts- und Untersuchungskosten sowie Umsatzverluste.
- Rechtlich: Ermittlungsverfahren gegen Beschäftigte und Führungskräfte, persönliche Haftung der Geschäftsleitung.
- Marktzugang: Schwere Verstöße werden im Wettbewerbsregister des Bundeskartellamts eingetragen. Öffentliche Auftraggeber müssen dieses Register vor größeren Vergaben abfragen, ein Eintrag kann zum Ausschluss von Ausschreibungen führen.
- Reputation: Vertrauensverlust bei Kunden, Banken, Investoren und Bewerbern, der oft länger wirkt als jede Strafe.
- Organisatorisch: Behördliche Auflagen, externe Monitore und eine monatelange Bindung von Management-Kapazitäten.
Was Unternehmen aus Compliance-Fällen lernen können
Die Ursachen ähneln sich: hoher Druck auf kurzfristige Ziele, eine Führung, die Regeln nicht vorlebt, schwache interne Kontrollen und ignorierte Warnsignale. Daraus lassen sich klare Lehren ableiten. Kultur schlägt Regelwerk, frühe Hinweise verdienen Aufmerksamkeit, und dokumentierte Präventionsmaßnahmen schützen im Ernstfall Unternehmen und Führungskräfte.
In fast allen großen Compliance-Skandalen gab es frühe Warnsignale. Das Problem war selten fehlendes Wissen, sondern dass niemand die Hinweise ernst genommen hat.
Compliance-Kultur: Warum die Haltung über die Wirksamkeit entscheidet
Ob Compliance im Unternehmen wirkt, entscheidet sich weniger an Richtlinien als an der Kultur. Prozesse lassen sich aufsetzen und Policies verschicken. Ob sie im Alltag gelebt werden, hängt davon ab, wie Führungskräfte mit Zielkonflikten umgehen und ob Beschäftigte sich trauen, Bedenken auszusprechen.
Eine Compliance-Kultur zeigt sich vor allem an vier Punkten:
- ob offen über Risiken und Fehler gesprochen wird
- ob Beschäftigte bei Unsicherheit nachfragen, statt im Zweifel einfach zu handeln
- ob Führungskräfte Regeln auch dann einhalten, wenn es kurzfristig Umsatz kostet
- ob Verstöße konsequent und unabhängig von der Hierarchie geahndet werden
Anreizsysteme überprüfen
Ein oft unterschätzter Hebel sind Vergütungs- und Zielsysteme. Wenn Boni ausschließlich an Umsatz gekoppelt sind, entsteht ein struktureller Anreiz, Regeln zu dehnen. Viele Unternehmen verankern deshalb Compliance-Ziele in Zielvereinbarungen von Führungskräften oder machen variable Vergütung davon abhängig, dass keine schwerwiegenden Verstöße im eigenen Verantwortungsbereich vorliegen.
Speak-up-Kultur: Wie Hinweise ankommen
Ein Hinweisgebersystem allein reicht nicht aus. Entscheidend ist, ob Menschen sich trauen, es zu nutzen. Viele zögern, weil sie Nachteile für ihre Karriere, soziale Ausgrenzung oder schlicht Folgenlosigkeit befürchten. Unternehmen bauen diese Sorgen ab, indem sie Hinweisgebende wirksam schützen, Rückmeldungen innerhalb der gesetzlichen Fristen geben und sichtbar machen, dass Hinweise zu Konsequenzen führen. Ebenso wichtig ist die Botschaft, dass nicht nur schwere Verstöße meldewürdig sind. Auch Unsicherheiten und Grauzonen dürfen angesprochen werden, denn genau dort beginnt Prävention.
Das digitale Hinweisgebersystem von lawcode unterstützt dabei beispielsweise mit anonymen Meldewegen, einer dokumentierten Fallbearbeitung und der Einhaltung der Rückmeldefristen nach dem HinSchG.
Eine niedrige Zahl an Hinweisen ist kein Beleg dafür, dass es keine Probleme gibt. Sie kann ebenso bedeuten, dass Beschäftigte dem Meldeweg nicht vertrauen.
Compliance im Mittelstand: Was ist das Minimum?
Auch kleine und mittlere Unternehmen brauchen Compliance, aber nicht im Umfang eines Konzerns. Rechtlich verlangt wird kein perfektes, sondern ein angemessenes System. Was angemessen ist, richtet sich nach Größe, Branche, Internationalität und den tatsächlichen Risiken (Grundsatz der Verhältnismäßigkeit).
Ein Maschinenbauer mit 150 Beschäftigten und Exportgeschäft hat andere Schwerpunkte als ein regionaler Handwerksbetrieb. Beide sollten jedoch nachweisen können, dass sie ihre Risiken kennen und darauf reagiert haben. Für den Einstieg haben sich im Mittelstand folgende Bausteine bewährt:
- eine dokumentierte, schlanke Risikoanalyse der wichtigsten Compliance-Bereiche
- eine benannte verantwortliche Person, gegebenenfalls in Personalunion
- ein kurzer, verständlicher Verhaltenskodex
- Richtlinien nur für die zwei bis drei größten Risiken
- eine interne Meldestelle (ab 50 Beschäftigten ohnehin Pflicht)
- eine jährliche Grundlagenschulung mit Teilnahmenachweis
- ein jährlicher Bericht an die Geschäftsführung
Wichtig ist, klein und nachvollziehbar zu beginnen, statt ein überdimensioniertes System aufzusetzen, das im Alltag niemand pflegt.
Compliance-Checkliste für Unternehmen
Mit diesen Fragen können Sie den Stand Ihres Compliance-Managements selbst einschätzen:
- Kennen Sie die drei größten Compliance-Risiken Ihres Unternehmens, und ist das dokumentiert?
- Ist klar geregelt, wer im Unternehmen für Compliance zuständig ist und an wen berichtet wird?
- Gibt es einen Verhaltenskodex und Richtlinien für Ihre wichtigsten Risikobereiche?
- Wurden alle Beschäftigten geschult, und können Sie das belegen?
- Gibt es einen sicheren, auf Wunsch anonymen Meldeweg für Hinweise?
- Werden neue Geschäftspartner vor Vertragsabschluss strukturiert geprüft?
- Wird die Wirksamkeit Ihrer Maßnahmen mindestens einmal jährlich überprüft?
- Können Sie im Ernstfall belegen, was Sie wann zur Vermeidung von Verstößen unternommen haben?
Jede Frage, die Sie nicht eindeutig mit Ja beantworten können, zeigt einen konkreten Ansatzpunkt für die nächsten Schritte.
Wie messen Sie, ob Compliance wirkt?
Ob ein Compliance-Management-System wirkt, lässt sich nur mit einer Kombination aus Kennzahlen, Prüfungen und qualitativen Einschätzungen beurteilen. Ohne messbare Steuerung bleibt unklar, ob Richtlinien und Schulungen im Alltag tatsächlich greifen.
Sinnvolle Kennzahlen (KPIs) für das Compliance-Management sind zum Beispiel:
- Schulungsquote, insgesamt und in Hochrisikobereichen
- Bestehensquote bei Wissenstests
- Anzahl und Art eingegangener Hinweise sowie die durchschnittliche Bearbeitungszeit
- Anteil der Geschäftspartner, die vor Vertragsabschluss geprüft wurden
- Zahl offener Feststellungen aus Audits und deren fristgerechte Umsetzung
Kennzahlen müssen immer im Kontext gelesen werden. Steigt die Zahl der Hinweise nach einer Kommunikationskampagne, ist das zunächst ein gutes Zeichen für Vertrauen in den Meldeweg und kein Beleg für mehr Fehlverhalten. Ergänzend helfen Mitarbeiterbefragungen und Risiko-Workshops, die Kultur einzuschätzen. Für den Vergleich mit anderen Unternehmen bietet sich ein strukturiertes Benchmarking an.
Audits und Reviews
Neben dem laufenden Monitoring braucht ein CMS regelmäßige Prüfungen, etwa interne Compliance-Audits, thematische Schwerpunktprüfungen zu Anti-Korruption oder Datenschutz und Prüfungen von Geschäftspartnern. Hochrisikobereiche sollten häufiger geprüft werden als Themen mit geringer Relevanz. Entscheidend ist nicht, ob es Feststellungen gibt, sondern ob das Unternehmen sie dokumentiert, Verantwortliche und Fristen festlegt und die Umsetzung nachhält. Wer sein CMS extern bestätigen lassen möchte, kann es nach IDW PS 980 prüfen oder nach ISO 37301 zertifizieren lassen.
Welche Rolle spielen digitale Compliance-Tools?
Digitale Werkzeuge machen Compliance-Management effizienter und vor allem nachweisbarer. Typische Einsatzfelder sind Richtlinienmanagement mit Versionierung und Lesebestätigung, digitale Hinweisgebersysteme, Lernplattformen für Schulungen mit automatischen Nachweisen sowie Tools zur Prüfung von Geschäftspartnern. Ein Tool repariert jedoch keine unklaren Prozesse. Es macht sie höchstens schneller sichtbar. Deshalb sollten Zuständigkeiten und Abläufe geklärt sein, bevor eine Software eingeführt wird.
Wie hängen ESG und Compliance zusammen?
ESG steht für Umwelt (Environmental), Soziales (Social) und Unternehmensführung (Governance), und vieles davon ist inhaltlich längst Teil klassischer Compliance. Arbeitsschutz und Menschenrechte gehören zum „S“, Korruptionsprävention und interne Kontrollen zum „G“. Neu ist vor allem der Nachweisdruck: Regelwerke wie LkSG, CSDDD und CSRD verlangen, dass Unternehmen Risiken entlang der Lieferkette strukturiert erfassen, bewerten und dokumentieren. Viele Unternehmen integrieren ESG-Risiken deshalb direkt in ihre bestehende Compliance-Risikoanalyse, statt ein paralleles System aufzubauen.
Fazit
Compliance bedeutet Regeltreue, im Unternehmen aber vor allem die Organisation, die Regeltreue verlässlich sicherstellt. Eine ausdrückliche Pflicht zum Compliance-Management-System trifft nur wenige Unternehmen. Über Aufsichts- und Sorgfaltspflichten haftet die Geschäftsleitung jedoch dafür, dass Verstöße durch angemessene Vorkehrungen verhindert werden. Wirksam wird Compliance nicht durch die Zahl der Richtlinien, sondern durch eine fundierte Risikoanalyse, klare Zuständigkeiten, sichere Meldewege und eine Führung, die Regeln selbst vorlebt.
Wenn Sie Ihr Compliance-Management strukturiert aufbauen oder bestehende Prozesse digitalisieren möchten, zeigen wir Ihnen in einer persönlichen Demo, wie sich Richtlinien, Schulungen und Hinweise mit lawcode in einem System abbilden lassen.
Häufige Fragen
Compliance bedeutet, dass sich ein Unternehmen an Gesetze, eigene Regeln und ethische Standards hält. Dazu gehört auch, organisatorisch dafür zu sorgen, dass alle Beschäftigten diese Regeln kennen und einhalten. Vereinfacht gesagt: Compliance ist das System, das Regelverstöße im Unternehmen verhindert.
„Compliant“ bedeutet auf Deutsch „regelkonform“, „konform“ oder „vorschriftsgemäß“. Ein „DSGVO-compliant“ aufgesetzter Prozess entspricht also den Anforderungen der Datenschutz-Grundverordnung. Das Gegenteil ist „non-compliant“.
Eine ausdrückliche gesetzliche Pflicht gibt es für die GmbH nicht. Geschäftsführer müssen aber nach § 43 GmbHG mit der Sorgfalt eines ordentlichen Geschäftsmanns handeln und unterliegen der Aufsichtspflicht nach § 130 OWiG. Je nach Größe und Risikolage sind deshalb angemessene Compliance-Maßnahmen erforderlich, um eine persönliche Haftung zu vermeiden.
Compliance ist der Oberbegriff für die Einhaltung aller Regeln und die dafür nötige Organisation. Der Code of Conduct ist ein Instrument der Compliance: ein Verhaltenskodex, der die Grundwerte und wichtigsten Verhaltensregeln eines Unternehmens zusammenfasst. Er wird durch einzelne, detailliertere Compliance-Richtlinien ergänzt.
Ein Compliance Officer steuert das Compliance-Management im Tagesgeschäft. Er koordiniert die Risikoanalyse, entwickelt Richtlinien, organisiert Schulungen, berät Beschäftigte, bearbeitet Hinweise und berichtet an die Geschäftsleitung. Die Gesamtverantwortung bleibt jedoch bei der Geschäftsleitung.
Ein Compliance-Verstoß liegt vor, wenn gegen Gesetze, interne Richtlinien oder verbindliche Standards verstoßen wird. Typische Beispiele sind Bestechung, Datenschutzverletzungen, Preisabsprachen mit Wettbewerbern oder Diskriminierung im Bewerbungsprozess. Verstöße können Bußgelder, Schadensersatz und eine persönliche Haftung von Führungskräften nach sich ziehen.
Für kleine Unternehmen gelten dieselben Gesetze wie für große, etwa Datenschutz, Arbeitsrecht und Korruptionsverbote. Der Umfang der organisatorischen Maßnahmen darf sich aber an Größe und Risiko orientieren. Ab 50 Beschäftigten ist zudem eine interne Meldestelle nach dem Hinweisgeberschutzgesetz Pflicht.
Die Risikoanalyse sollte mindestens einmal jährlich überprüft werden. Zusätzlich ist eine anlassbezogene Aktualisierung sinnvoll, etwa bei neuen Märkten, Produkten, Übernahmen, wesentlichen Gesetzesänderungen oder nach einem Compliance-Vorfall.
GRC steht für Governance, Risk & Compliance. Der Begriff beschreibt einen integrierten Ansatz, bei dem Unternehmensführung, Risikomanagement und Compliance gemeinsam gesteuert werden, statt in getrennten Abteilungen und Systemen.
Karim Boukaouche
LinkedInESG-Compliance Experte · lawcode GmbH
Karim Boukaouche berät Unternehmen bei der Umsetzung der EU-Entwaldungsverordnung (EUDR) und begleitet die Implementierung digitaler Lösungen für rechtssichere Lieferketten. Seine Fachbeiträge auf dem lawcode Blog verbinden regulatorische Tiefe mit praxisnahen Handlungsempfehlungen.