 EN

Wichtige Fakten zur NIS 2
- Was ist NIS2?
- NIS2 ist eine EU-Richtlinie, die Unternehmen in kritischen und wichtigen Sektoren zu einem strukturierten Cyber-Risikomanagement und zur Meldung schwerer Sicherheitsvorfälle verpflichtet.
- Seit wann gilt NIS2 in Deutschland?
- Das deutsche NIS2-Umsetzungsgesetz ist am 6. Dezember 2025 ohne Übergangsfrist in Kraft getreten.
- Wen betrifft NIS 2 Directive?
- Betroffen sind Unternehmen aus 18 Sektoren ab 50 Beschäftigten oder mehr als 10 Millionen Euro Jahresumsatz sowie indirekt deren Zulieferer und IT-Dienstleister.
- Welche Pflichten haben betroffene Unternehmen?
- Sie müssen zehn Sicherheitsmaßnahmen umsetzen, darunter die Absicherung ihrer Lieferkette, sich beim BSI registrieren und erhebliche Vorfälle innerhalb von 24 Stunden erstmals melden.
- Was droht bei Verstößen?
- Es drohen Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Umsatzes, außerdem haftet die Geschäftsleitung persönlich.
Kurzfassung
Die NIS 2 Richtlinie erweitert den Kreis der regulierten Unternehmen massiv. Bisher unterlagen rund 4.500 KRITIS-Organisationen der Aufsicht des BSI, jetzt sind es etwa 29.500 Unternehmen. Darunter sind viele Mittelständler aus Industrie, Chemie, Lebensmittel und Logistik, die sich bislang nicht als kritische Infrastruktur verstanden haben.
Im Kern verlangt das Gesetz ein Risikomanagement, das nachweisbar funktioniert. Dazu gehören zehn Maßnahmenbereiche, ein Meldeprozess, der eine Erstmeldung binnen 24 Stunden schafft, und die Registrierung beim BSI. Die Verantwortung dafür trägt die Geschäftsleitung, und zwar persönlich.
Am häufigsten unterschätzt wird die Lieferkette. Cloud-Anbieter, IT-Dienstleister und Wartungspartner müssen identifiziert, vertraglich gebunden und laufend überprüft werden. Wer selbst nicht unter NIS2 fällt, spürt das Gesetz trotzdem: über Verträge, Fragebögen und Nachweisforderungen seiner Kunden.
Auch wer selbst nicht unter die NIS2 Richtlinie fällt, ist häufig indirekt betroffen. NIS2-pflichtige Kunden geben ihre Sicherheitsanforderungen per Vertrag an Zulieferer und Dienstleister weiter.
Kein Update rund um das LkSG mehr verpassen.
Neue Fachbeiträge, regulatorische Updates und Praxis-Tipps, direkt in Ihr Postfach. Einmal pro Woche, kein Spam.
Was ist NIS2?
Die NIS2-Richtlinie ist das zentrale EU-Regelwerk für Cybersicherheit. Sie verpflichtet Unternehmen in kritischen und wichtigen Sektoren, Cyberrisiken systematisch zu steuern, geeignete Schutzmaßnahmen umzusetzen und schwere Sicherheitsvorfälle fristgerecht zu melden. Offiziell heißt sie Richtlinie (EU) 2022/2555, die Abkürzung steht für „Network and Information Security“.
Als Richtlinie gilt NIS-2 nicht unmittelbar, sondern muss von jedem EU-Staat in nationales Recht übertragen werden. Deshalb unterscheiden sich Details wie Behörden, Portale und Begriffe von Land zu Land. Was die EU „wesentliche Einrichtungen“ nennt, heißt in Deutschland „besonders wichtige Einrichtungen“.
Was ist neu gegenüber NIS1?
Das NIS2 Umsetzungsgesetz ist die Weiterentwicklung der ersten NIS-Richtlinie von 2016. Diese betraf vor allem klassische Betreiber kritischer Dienste und wenige digitale Anbieter. Cyberangriffe sind seitdem professioneller geworden und treffen längst nicht mehr nur KRITIS-Betreiber, sondern zunehmend Unternehmen über ihre digitalen Abhängigkeiten: Cloud-Dienste, Fernwartung und Software-Updates.
NIS2 reagiert darauf mit vier zentralen Neuerungen:
- Größerer Anwendungsbereich: 18 statt 7 Sektoren und eine feste Größenschwelle. Damit sind erstmals viele mittlere Unternehmen betroffen.
- Konkrete Mindestmaßnahmen: Ein fester Katalog lässt Prüfern weniger Interpretationsspielraum.
- Lieferkette als Pflicht: Die Sicherheit der Beziehungen zu Dienstleistern ist ausdrücklich Teil des Risikomanagements.
- Verantwortung der Geschäftsleitung: Sie haftet persönlich, flankiert von EU-weit harmonisierten Bußgeldern.
Wie wird NIS2 in Deutschland umgesetzt?
Deutschland setzt NIS2 über das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz um, kurz NIS2UmsuCG. Das ist kein eigenständiges „NIS2-Gesetz“, sondern vor allem eine Neufassung des BSI-Gesetzes (BSIG). Wer nach den konkreten Pflichten sucht, wird deshalb im BSIG fündig.
Die NIS2-Pflichten stehen nicht im Umsetzungsgesetz selbst, sondern im neu gefassten BSI-Gesetz (BSIG).
Vom EU-Beschluss zum deutschen Gesetz
Die NIS2-Richtlinie trat am 16. Januar 2023 EU-weit in Kraft. Bis zum 17. Oktober 2024 hätten die Mitgliedstaaten sie umsetzen müssen. Deutschland verpasste diese Frist deutlich: Der erste Gesetzentwurf scheiterte am Ende der Ampel-Koalition, und die EU-Kommission leitete im November 2024 ein Vertragsverletzungsverfahren ein, das sie im Mai 2025 verschärfte.
Erst im zweiten Anlauf kam das Gesetz durch. Die wichtigsten Stationen im Überblick:
- 13. November 2025: Der Bundestag verabschiedet das NIS2-Umsetzungsgesetz.
- 20. November 2025: Der Bundesrat billigt das Gesetz.
- 6. Dezember 2025: Das Gesetz tritt ohne Übergangsfrist in Kraft.
- 6. Januar 2026: Das BSI schaltet sein Portal für die Registrierung frei.
- 6. März 2026: Die gesetzliche Registrierungsfrist endet.
- 31. Juli 2026: Die vom BSI geduldete Nachfrist läuft ab.
Welche Paragrafen sollten Sie kennen?
Für die Praxis sind vor allem diese Vorschriften des BSIG wichtig:
- § 28 BSIG: wer als besonders wichtige oder wichtige Einrichtung gilt
- § 30 BSIG: die zehn Risikomanagementmaßnahmen, darunter die Sicherheit der Lieferkette
- § 32 BSIG: die dreistufige Meldepflicht
- § 33 BSIG: die Registrierung beim BSI
- § 38 BSIG: Pflichten und Haftung der Geschäftsleitung
- §§ 61 und 62 BSIG: die Aufsicht durch das BSI
- § 65 BSIG: die Bußgelder
NIS2: Wer ist betroffen?
Ob ein Unternehmen unter NIS2 fällt, hängt von drei Faktoren ab: dem Sektor, der Unternehmensgröße und möglichen Sonderfällen. Wer in einem der 18 Sektoren tätig ist und mindestens als mittleres Unternehmen gilt, ist in der Regel direkt betroffen.
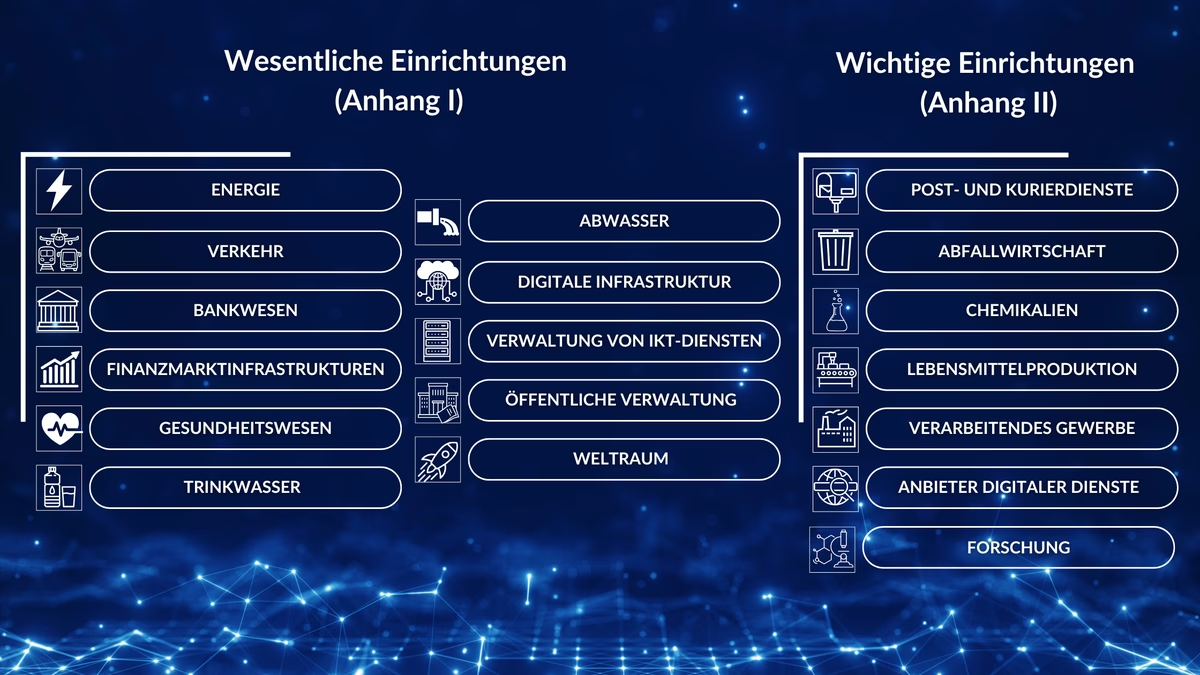
Welche Sektoren erfasst NIS2?
Das Gesetz unterscheidet zwei Gruppen von Sektoren.
Sektoren mit hoher Kritikalität:
- Energie
- Transport und Verkehr
- Bankwesen und Finanzmarktinfrastrukturen
- Gesundheit
- Trinkwasser und Abwasser
- Digitale Infrastruktur, etwa Cloud-Anbieter und Rechenzentren
- ICT-Service-Management, vor allem Managed Service Provider
- Öffentliche Verwaltung
- Weltraum
Sonstige kritische Sektoren:
- Post- und Kurierdienste
- Abfallwirtschaft
- Chemie
- Lebensmittel
- Verarbeitendes Gewerbe, vom Maschinenbau über Elektronik bis zum Fahrzeugbau
- Digitale Dienste wie Online-Marktplätze und Suchmaschinen
- Forschung
Ab welcher Größe gilt NIS2?
Die Einordnung richtet sich nach Mitarbeiterzahl, Umsatz und Bilanzsumme:
- Wichtige Einrichtung: mindestens 50 Mitarbeitende oder mehr als 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme
- Besonders wichtige Einrichtung: mindestens 250 Mitarbeitende oder mehr als 50 Millionen Euro Umsatz und mehr als 43 Millionen Euro Bilanzsumme, jeweils in einem Sektor mit hoher Kritikalität
Verbundene Unternehmen werden dabei grundsätzlich mitgezählt. Eine kleine Tochtergesellschaft kann deshalb betroffen sein, obwohl sie allein unter den Schwellen liegt.
NIS2 gilt in der Regel ab 50 Beschäftigten oder mehr als 10 Millionen Euro Jahresumsatz in einem der 18 Sektoren. Konzernunternehmen werden zusammengerechnet.
Welche Sonderfälle gibt es?
Einige Einrichtungen fallen unabhängig von ihrer Größe unter NIS2. Dazu gehören:
- Betreiber kritischer Anlagen (KRITIS)
- qualifizierte Vertrauensdiensteanbieter
- Top-Level-Domain-Registries
- DNS-Diensteanbieter
KRITIS-Betreiber gelten stets als besonders wichtige Einrichtung und haben zusätzliche Pflichten.
Was bedeutet NIS2 für KMU und den Mittelstand?
NIS2 nimmt gezielt den Mittelstand in die Pflicht. Ein Maschinenbauer mit 60 Mitarbeitenden oder ein Lebensmittelhersteller mit 12 Millionen Euro Umsatz kann bereits eine wichtige Einrichtung sein. Kleine Unternehmen unter den Schwellenwerten sind zwar nicht direkt erfasst, werden aber häufig über die Lieferkette eingebunden.
Für eine erste Einschätzung bietet das BSI eine kostenlose NIS2-Betroffenheitsprüfung an. Sie ersetzt keine rechtliche Bewertung, zeigt aber schnell, ob Handlungsbedarf besteht. Dokumentieren Sie das Ergebnis in jedem Fall, auch wenn Sie nicht betroffen sind.
Sind Zulieferer und Dienstleister indirekt betroffen?
Ja, und zwar häufiger, als viele denken. NIS2-pflichtige Unternehmen müssen die Sicherheit ihrer Lieferkette steuern und nachweisen. Also geben sie die Anforderungen an ihre Lieferanten weiter: über Verträge, Ausschreibungen, Sicherheitsfragebögen und Nachweisforderungen.
Besonders betroffen sind Anbieter, die tief in die Systeme ihrer Kunden eingebunden sind:
- IT-Dienstleister und Managed Service Provider
- Cloud-, SaaS- und Hosting-Anbieter
- Software-Zulieferer
- Wartungs- und Fernzugriffsdienstleister, etwa für Produktionsanlagen
- Logistik- und Plattformpartner
Für diese Unternehmen gilt NIS2 nicht als Gesetz, sondern als Vertragsbedingung. Wer typische Nachweise zu MFA, Patch-Management oder Vorfallmeldung nicht liefern kann, verliert im Zweifel Aufträge. Umgekehrt wird ein belegbares Sicherheitsniveau zum Wettbewerbsvorteil in Ausschreibungen.
Welche Anforderungen stellt NIS2 an Unternehmen?
Betroffene Unternehmen müssen nach § 30 BSIG geeignete, verhältnismäßige und wirksame Maßnahmen ergreifen, um ihre IT-Systeme zu schützen.
Das Gesetz nennt dafür zehn Mindestbereiche:
- Risikoanalyse und Sicherheitskonzepte
- Bewältigung von Sicherheitsvorfällen
- Aufrechterhaltung des Betriebs, also Backups, Notfallwiederherstellung und Krisenmanagement
- Sicherheit der Lieferkette
- Sicherheit bei Erwerb, Entwicklung und Wartung von IT-Systemen, inklusive Schwachstellenmanagement
- Bewertung der Wirksamkeit der Maßnahmen
- Cyberhygiene und Schulungen
- Kryptografie und Verschlüsselung
- Personalsicherheit, Zugriffskontrolle und Asset-Management
- Multi-Faktor-Authentifizierung und gesicherte Kommunikation
Für bestimmte digitale Anbieter wie Cloud-Dienste, Rechenzentren und Managed Service Provider konkretisiert die EU-Durchführungsverordnung 2024/2690 diese Maßnahmen im Detail. Sie ist auch für alle anderen Unternehmen ein guter Maßstab dafür, wie genau Prüfer hinschauen.
Was bedeuten die Maßnahmen in der Praxis?
Am einfachsten lässt sich der Katalog als Kreislauf aus vier Phasen verstehen:
- Vorbeugen: Risiken früh bewerten und Zugänge absichern, vor allem Admin-Konten und Fernzugänge per MFA.
- Erkennen: sicherheitsrelevante Aktivitäten protokollieren und Schwachstellen schnell schließen.
- Reagieren: einen eingespielten Incident-Response-Prozess mit klaren Rollen und 24/7-Erreichbarkeit etablieren.
- Wiederherstellen: Backups und Wiederanlaufpläne regelmäßig testen, damit ein Vorfall nicht zu einem langen Stillstand führt.
Die NIS-2 Richtlinie ist kein Projekt mit Enddatum. Maßnahmen müssen nicht nur auf dem Papier existieren, sondern nachweisbar funktionieren, etwa durch Restore-Tests und Incident-Übungen.
Was verlangt NIS2 für die Lieferkette?
NIS2 macht die Sicherheit der Lieferkette zur Pflichtmaßnahme, gleichrangig mit Backups oder Vorfallbewältigung. Der Grund liegt auf der Hand: Ein kompromittierter IT-Dienstleister mit Admin-Zugriff kann Dutzende Kunden gleichzeitig treffen. Angriffe über Dienstleister und manipulierte Software-Updates zählen deshalb zu den größten Bedrohungen für Unternehmen.
Wie weit reicht die Lieferkettenpflicht?
Das Gesetz richtet den Blick auf die Beziehungen zu unmittelbaren Anbietern und Dienstleistern. Unternehmen müssen also in erster Linie ihre direkten Vertragspartner bewerten, nicht die gesamte Kette bis zum letzten Sublieferanten. Darin unterscheidet sich NIS2 vom Lieferkettensorgfaltspflichtengesetz (LkSG), das auch mittelbare Zulieferer einbezieht.
Indirekt reicht die Pflicht trotzdem weiter. Setzt Ihr Cloud-Anbieter seinerseits Subunternehmer ein, sollten Sie wissen, wer das ist. Andernfalls können Sie das Risiko Ihres direkten Partners nicht realistisch einschätzen.
NIS2 verpflichtet Unternehmen vor allem, ihre direkten Dienstleister zu steuern. Die Verantwortung für Vorfälle in der Lieferkette lässt sich aber nicht auslagern.
Wer zählt als Lieferant im Sinne von NIS2?
Gemeint sind weniger klassische Warenlieferanten als Anbieter mit Einfluss auf Ihre IT- und OT-Systeme. Typisch sind:
- Cloud- und SaaS-Anbieter
- Rechenzentren und Hosting-Anbieter
- Managed Service Provider und Managed Security Service Provider
- Software-Zulieferer
- Fernwartungs- und OT-Dienstleister
- Anbieter für E-Mail, ERP und Identity-Dienste
Worauf kommt es bei der Bewertung an?
Die NIS2-Richtlinie nennt drei Kriterien für die Bewertung direkter Anbieter:
- deren spezifische Schwachstellen
- die Gesamtqualität ihrer Produkte und Sicherheitspraktiken
- ihre Entwicklungsprozesse, etwa bei Software
Hinzu kommen koordinierte EU-Risikobewertungen für besonders kritische Lieferketten, zum Beispiel bei 5G-Komponenten.
Wichtig ist dabei ein Grundsatz: Die Verantwortung bleibt bei Ihnen. Liegt die Ursache eines Vorfalls beim Provider, sind trotzdem Sie meldepflichtig. Lieferkettensicherheit ist deshalb keine reine IT-Aufgabe, sondern betrifft Einkauf, Rechtsabteilung und Lieferantenmanagement gleichermaßen.
NIS2-konformes Lieferantenmanagement ist kein einmaliges Projekt, sondern ein Kreislauf:
Wie setzen Sie NIS2 im Lieferantenmanagement um?
Legen Sie ein Verzeichnis aller Anbieter mit Bezug zu Ihren IT- und OT-Systemen an. Halten Sie fest, welche Leistung jeder erbringt und welche Systeme und Daten er berührt.
Fragen Sie, ob der Anbieter Zugriff auf interne Systeme hat, ob er geschäftskritische Plattformen betreibt und ob sein Ausfall Ihre Leistung erheblich stören würde. Ein Single Point of Failure ohne Alternative ist immer kritisch.
Verankern Sie für kritische Anbieter eine Sicherheits-Baseline im Vertrag.
Bewerten Sie kritische Anbieter regelmäßig neu und zusätzlich anlassbezogen, etwa bei neuen Subunternehmern oder Serviceänderungen.
Legen Sie fest, wie Informationen im Ernstfall fließen, und üben Sie den Ablauf mit Ihren wichtigsten Anbietern.
Welche Vertragsklauseln brauchen Sie?
Die wichtigste Klausel betrifft die Informationspflicht bei Vorfällen. Ihr Dienstleister muss Sie innerhalb weniger Stunden informieren und rund um die Uhr erreichbar sein. Ohne diese Regel können Sie Ihre eigene 24-Stunden-Meldefrist kaum einhalten.
Daneben sollten Verträge mit kritischen Anbietern folgende Punkte regeln:
- Zugriffsschutz: MFA sowie protokollierte, zeitlich begrenzte Admin-Rechte
- Schwachstellenmanagement: feste Fristen für das Schließen kritischer Sicherheitslücken
- Betriebskontinuität: Backup-Konzepte und verbindliche Wiederanlaufziele
- Unterauftragnehmer: Offenlegung und Zustimmung bei einem Wechsel
- Nachweis- und Auditrechte: Zertifikate, Prüfberichte und das Recht auf eigene Prüfungen
- Exit-Regelung: eine geordnete Übergabe, damit ein Anbieterwechsel nicht zum Ausfall führt
Die wichtigste Vertragsklausel ist die Meldepflicht des Dienstleisters. Ohne sie lässt sich die eigene 24-Stunden-Frist gegenüber dem BSI kaum einhalten.
Was gehört in einen NIS2-Lieferantenfragebogen?
Ein guter Fragebogen fragt nicht nur nach Richtlinien, sondern nach Belegen. Bewährt haben sich Fragen zu diesen Themen:
- vorhandene Zertifizierungen und deren Geltungsbereich
- Einsatz von MFA bei Admin- und Fernzugängen
- durchschnittliche Zeit bis zum Schließen kritischer Schwachstellen
- Datum und Ergebnis des letzten Restore-Tests
- eingesetzte Subunternehmer
- Sicherheitsvorfälle der letzten zwölf Monate
Für die laufende Steuerung eignen sich wenige, aber aussagekräftige Kennzahlen:
- Einhaltung der vereinbarten Patch-Fristen
- Reaktionszeit bei Vorfällen
- Ergebnisse von Restore-Tests und Notfallübungen
- Zahl offener Feststellungen aus Audits
Praxisbeispiel: Ein Maschinenbauer und sein Wartungspartner
Ein Maschinenbauer mit 180 Mitarbeitenden ist als wichtige Einrichtung beim BSI registriert. Ein externer Dienstleister wartet die Produktionssteuerung per Fernzugriff, die Buchhaltung läuft in einem Cloud-ERP. Beide Anbieter stuft das Unternehmen als kritisch ein: den einen wegen seines privilegierten Zugriffs, den anderen, weil ohne ihn weder bestellt noch ausgeliefert werden kann.
In Ergänzungsvereinbarungen regelt das Unternehmen MFA, Fernzugänge nur auf Freigabe, eine Meldepflicht binnen vier Stunden und eine 24/7-Hotline. Monate später entdeckt der Wartungsdienstleister einen Angriff auf sein eigenes Netz und meldet ihn noch am selben Abend. Der Maschinenbauer sperrt den Zugang vorsorglich und gibt innerhalb von 24 Stunden die Frühwarnung an das BSI ab. Ohne die Vertragsklausel hätte er erst Tage später davon erfahren.
Welche Meldepflichten gelten bei NIS2?
Erhebliche Sicherheitsvorfälle müssen nach § 32 BSIG in drei Stufen an das BSI gemeldet werden. Die Uhr beginnt zu laufen, sobald Sie von einem erheblichen Vorfall wissen, nicht erst, wenn alle Details geklärt sind.
Als erheblich gilt ein Vorfall, wenn er den Betrieb schwer stört, große finanzielle Schäden verursacht oder Dritte erheblich schädigen kann. Das gilt auch dann, wenn der Schaden erst droht.
Die drei Meldestufen
Sie schätzen ein, ob der Vorfall auf einen Angriff zurückgehen könnte und ob er über Deutschland hinaus wirkt.
Sie aktualisieren die Frühwarnung und bewerten Schwere und Auswirkungen, wenn möglich mit technischen Hinweisen wie verdächtigen IP-Adressen oder Domains.
Sie beschreiben Ursache, Art der Bedrohung und ergriffene Maßnahmen. Läuft der Vorfall noch, reichen Sie zunächst eine Fortschrittsmeldung ein.
Die 24-Stunden-Frist beginnt mit der Kenntnis vom Vorfall. Ohne eingespielten Meldeprozess und 24/7-Erreichbarkeit ist sie in der Praxis kaum zu halten.
Warum scheitern Unternehmen so oft an der 24-Stunden-Frist?
Das Stufenmodell verlangt sehr früh eine belastbare Ersteinschätzung. Dafür müssen IT-Sicherheit, Geschäftsleitung, Kommunikation, Recht und Datenschutz eng zusammenarbeiten. Häufig fehlen gerade am Anfang Informationen vom Dienstleister, bei dem der Vorfall seinen Ursprung hat. Ein geprüfter Meldeprozess mit Vorlagen und Rufbereitschaft gehört deshalb zu den ersten Prioritäten.
Das BSI kann außerdem verlangen, dass Sie Ihre Kunden über einen Vorfall informieren, wenn Ihre Leistungen beeinträchtigt sein könnten, notfalls auch über einen Hinweis auf Ihrer Website.
Wie funktioniert die NIS2-Registrierung?
Betroffene Unternehmen müssen sich nach § 33 BSIG innerhalb von drei Monaten beim BSI registrieren. Für alle, die schon bei Inkrafttreten betroffen waren, endete diese Frist am 6. März 2026. Das BSI duldete verspätete Registrierungen noch bis zum 31. Juli 2026. Ende Mai 2026 hatten erst rund 18.500 der etwa 29.500 betroffenen Einrichtungen ihre Registrierung abgeschlossen.
Die Frist ist allerdings kein einmaliges Datum. Wer später betroffen wird, etwa weil das Unternehmen über die Schwellenwerte wächst, muss sich ebenfalls binnen drei Monaten registrieren.
So läuft die Registrierung ab
Die Registrierung erfolgt in vier Schritten:
- ELSTER-Organisationszertifikat beantragen: Der Zugang zum BSI-Portal läuft ausschließlich über „Mein Unternehmenskonto“. Die Ausstellung dauert einige Werktage.
- Sektorzuordnung klären: Bei mehreren Geschäftsfeldern ist sie oft weniger eindeutig als gedacht. Klären und dokumentieren Sie sie vorab.
- Im BSI-Portal registrieren: Sie hinterlegen Name, Rechtsform, Anschrift und Kontaktdaten, Ihre öffentlichen IP-Adressbereiche, Ihren Sektor und die EU-Staaten, in denen Sie tätig sind.
- Kontaktstelle benennen: Über sie erreicht Sie das BSI im Ernstfall.
Ändern sich Ihre Angaben, müssen Sie sie spätestens nach zwei Wochen aktualisieren. Die Registrierung selbst ist kostenlos.
NIS2-Frist verpasst: Was jetzt?
Holen Sie die Registrierung so schnell wie möglich nach. Eine fehlende Registrierung ist ein eigener Bußgeldtatbestand, und das BSI hat angekündigt, die Einhaltung aktiv zu prüfen. Eine nachgeholte Registrierung zusammen mit einem dokumentierten Umsetzungsplan verbessert Ihre Position gegenüber der Aufsicht deutlich.
Die Registrierungsfrist ist abgelaufen, die Pflicht besteht aber weiter. Melde- und Sicherheitspflichten gelten unabhängig davon, ob Sie bereits registriert sind.
Haftet die Geschäftsführung persönlich für NIS2?
Ja. § 38 BSIG macht Cybersicherheit zur Chefsache, und zwar rechtlich verbindlich. Die Geschäftsleitung hat drei Pflichten:
- Umsetzen: Sie muss die Risikomanagementmaßnahmen billigen und umsetzen.
- Überwachen: Sie muss kontrollieren, ob die Maßnahmen wirken.
- Schulen: Sie muss regelmäßig an Schulungen teilnehmen und das nachweisen können.
Diese Verantwortung lässt sich nicht an die IT-Abteilung delegieren.
Verletzt die Geschäftsleitung diese Pflichten schuldhaft, haftet sie nach den Regeln ihrer Rechtsform, bei einer GmbH etwa nach § 43 GmbHG, bei einer AG nach § 93 AktG. Betroffen sind alle Personen, die zur Führung der Geschäfte berufen sind, also Geschäftsführer, Vorstände und geschäftsführende Gesellschafter.
Ein Cybervorfall allein begründet noch keine Haftung. Entscheidend ist, ob die Geschäftsleitung ihre Organisations- und Überwachungspflichten nachweisbar erfüllt hat.
Wann wird es für Geschäftsführer kritisch?
Typische Haftungsrisiken entstehen, wenn kein dokumentiertes Risikomanagement existiert, wenn Schulungen nicht nachgewiesen werden können oder wenn bekannte Schwachstellen ignoriert wurden. Auch eine fehlende Überwachung kritischer Dienstleister kann zum Problem werden.
Geschäftsführer sollten deshalb jetzt vier Dinge tun:
- Risikomanagementpläne persönlich genehmigen und dokumentieren
- Budget und Personal für Informationssicherheit verbindlich bereitstellen
- sich regelmäßig über Sicherheitslage, Vorfälle und Lieferantenrisiken berichten lassen
- die eigene Schulung planen, absolvieren und nachweisen
Welche Bußgelder drohen bei NIS2-Verstößen?
Besonders wichtige Einrichtungen riskieren nach § 65 BSIG Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes. Für wichtige Einrichtungen liegt die Grenze bei 7 Millionen Euro oder 1,4 Prozent. Maßgeblich ist jeweils der höhere Betrag. Werden Anordnungen des BSI nicht befolgt, sind zusätzlich Zwangsgelder möglich.
Wie prüft das BSI?
Wie intensiv das BSI prüft, hängt von der Kategorie ab. Bei besonders wichtigen Einrichtungen kann es auch ohne konkreten Anlass Audits und Prüfungen anordnen. Bei wichtigen Einrichtungen wird es in der Regel erst tätig, wenn Hinweise auf Verstöße vorliegen. Betreiber kritischer Anlagen müssen zusätzlich regelmäßig Nachweise über ihre Maßnahmen erbringen.
Wo liegen die Risiken in der Praxis?
Realistischer als Höchstbußgelder sind Verstöße bei den Grundlagen. Prüfer setzen zuerst dort an, wo sich Fehler leicht belegen lassen:
- Fehlende Registrierung: oft, weil die Betroffenheit falsch eingeschätzt wurde
- Verspätete Meldungen: weil intern abgestimmt wird oder Informationen vom Dienstleister fehlen
- Papier-Compliance: Richtlinien existieren, aber Tests und Nachweise fehlen
- Ungesteuerte Lieferkette: keine Liste kritischer Dienstleister, keine Vertragsklauseln, keine Nachweise
In Audits geht es selten um bestimmte Tools. Prüfer wollen sehen, dass Sicherheit gesteuert und belegt wird: im Risikomanagement, in der Meldefähigkeit, in der Lieferkette und in der Geschäftsleitung.
Wie hängt NIS2 mit anderen Regelwerken zusammen?
NIS2 steht nicht allein. Für viele Unternehmen gelten parallel weitere Vorgaben, die sich teils überschneiden und teils ergänzen. Wer sie gemeinsam denkt, spart Doppelarbeit.
NIS2 und ISO 27001
Der Maßnahmenkatalog in § 30 BSIG orientiert sich erkennbar an ISO 27001. Wer bereits ein Informationssicherheits-Managementsystem nach dieser Norm betreibt, hat deshalb eine starke Grundlage. Eine Zertifizierung ist für NIS2 aber weder vorgeschrieben noch ein automatischer Nachweis. Registrierung, Meldeverfahren und die Pflichten der Geschäftsleitung deckt ISO 27001 nicht ab, diese Lücken müssen Sie gezielt schließen.
ISO 27001 ist eine gute Basis für NIS2, reicht allein aber nicht aus. Registrierung, Meldepflicht und Geschäftsleiterpflichten kommen zusätzlich hinzu.
NIS2 und DSGVO
Ein Cybervorfall ist nicht automatisch ein Datenschutzvorfall, kann es aber sein. Sind personenbezogene Daten betroffen, müssen Sie zusätzlich innerhalb von 72 Stunden die Datenschutzaufsicht informieren. Beide Meldungen sollten deshalb aus einem gemeinsamen Lagebild entstehen, damit die Aussagen übereinstimmen.
NIS2 und Cyber Resilience Act
Der Cyber Resilience Act (CRA) regelt die Sicherheit von Produkten mit digitalen Elementen, also von Software und vernetzter Hardware. Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen melden, die übrigen Pflichten folgen ab Dezember 2027. Für die Lieferkette ist das wichtig: NIS2-pflichtige Kunden können die CRA-Pflichten ihrer Software-Lieferanten künftig als Baustein ihrer eigenen Lieferantenbewertung nutzen.
NIS2 und KRITIS-Dachgesetz
Das KRITIS-Dachgesetz ist seit dem 17. März 2026 in Kraft. Es ergänzt die IT-Sicherheitspflichten aus dem BSIG um den physischen Schutz kritischer Anlagen, etwa gegen Sabotage oder Naturgefahren. Betreiber kritischer Anlagen müssen beide Regelwerke zusammen betrachten.
NIS2 und LkSG
Wer bereits ein Lieferantenmanagement nach dem LkSG aufgebaut hat, kann darauf aufbauen. Risikoanalyse, Lieferantenfragebögen, Vertragsklauseln und anlassbezogene Prüfungen funktionieren methodisch ähnlich. Der Unterschied liegt im Gegenstand: Das LkSG schützt Menschenrechte und Umwelt, NIS2 die Cybersicherheit. Mehr zu den Sorgfaltspflichten lesen Sie in unserem Überblick zu den LkSG-Anforderungen.
Für Finanzunternehmen gelten übrigens Sonderregeln: Für sie hat der Digital Operational Resilience Act (DORA) Vorrang vor wesentlichen NIS2-Pflichten.
In der Praxis begegnen uns immer wieder dieselben Fehler:
Welche Stolpersteine sollten Sie kennen?
Bei der Größenprüfung zählen verbundene Unternehmen mit. Auch eine kleine IT-Tochter kann deshalb NIS2-pflichtig sein.
Tätigkeiten, die im Verhältnis zur Gesamttätigkeit vernachlässigbar sind, können außer Betracht bleiben. Diese Bewertung muss aber sauber dokumentiert sein.
Wer neue Mitarbeitende einstellt oder Umsatz zulegt, kann die Schwellen später überschreiten. Die Betroffenheit gehört deshalb in eine jährliche Wiedervorlage.
Ein einmal ausgefüllter Fragebogen reicht nicht. Prüfer erwarten regelmäßige Neubewertungen kritischer Dienstleister.
Werden Leistungen an weitere Anbieter durchgereicht, entsteht ohne Transparenz ein blinder Fleck im Risikomanagement.
Ein einmal ausgefüllter Sicherheitsfragebogen ersetzt keine Lieferantensteuerung. NIS2 verlangt eine laufende Überprüfung kritischer Dienstleister.
Fazit
NIS2 macht Cybersicherheit für rund 29.500 Unternehmen zur gesetzlichen Pflicht und für viele weitere zur Vertragsbedingung. Die Registrierungsfrist ist abgelaufen, die Sicherheits- und Meldepflichten gelten ohne Übergangszeit, und die Geschäftsleitung haftet persönlich. Der größte Hebel liegt dabei in der Lieferkette: Ohne verlässliche Informationen von Cloud-Anbietern, IT-Dienstleistern und Wartungspartnern lassen sich weder die 24-Stunden-Frist noch ein belastbares Risikomanagement einhalten.
Fünf Fragen, mit denen Sie Ihren NIS2-Reifegrad einschätzen können:
- Haben Sie Ihre Betroffenheit geprüft, dokumentiert und sich beim BSI registriert?
- Wissen Sie, welche Ihrer Dienstleister Zugriff auf kritische Systeme haben oder ein Single Point of Failure sind?
- Sind Sicherheitsanforderungen und Meldepflichten in den Verträgen mit diesen Dienstleistern verankert?
- Könnten Sie einen erheblichen Vorfall heute innerhalb von 24 Stunden an das BSI melden?
- Können Sie gegenüber einem Prüfer belegen, dass Ihre Maßnahmen wirksam sind und die Geschäftsleitung sie überwacht?
Wenn eine dieser Fragen offen bleibt, ist das kein Grund zur Panik, aber ein klarer Arbeitsauftrag. Die meisten Lücken lassen sich mit strukturierten Prozessen und sauberer Dokumentation schließen.
FAQ
NIS2 ist die EU-Richtlinie (EU) 2022/2555 zur Cybersicherheit. Sie verpflichtet besonders wichtige und wichtige Einrichtungen in 18 Sektoren zu Risikomanagement, Vorfallmeldungen und Registrierung. In Deutschland ist sie seit dem 6. Dezember 2025 über das NIS2-Umsetzungsgesetz im BSIG umgesetzt.
Betroffen sind Unternehmen aus 18 Sektoren mit in der Regel mindestens 50 Beschäftigten oder mehr als 10 Mio. € Jahresumsatz und Bilanzsumme. Bestimmte Einrichtungen wie KRITIS-Betreiber, DNS-Diensteanbieter oder qualifizierte Vertrauensdiensteanbieter sind unabhängig von ihrer Größe erfasst. Eine erste Orientierung bietet die Betroffenheitsprüfung des BSI.
Direkt nur, wenn Sie selbst in einen der Sektoren fallen und die Schwellenwerte erreichen. Indirekt sehr häufig: NIS2-pflichtige Kunden müssen ihre Lieferkette absichern und verlangen deshalb Sicherheitsnachweise, Fragebögen und Vertragsklauseln von ihren IT-Dienstleistern, Cloud-Anbietern und Software-Zulieferern.
Unternehmen müssen die sicherheitsbezogenen Aspekte der Beziehungen zu ihren unmittelbaren Anbietern und Dienstleistern steuern. In der Praxis heißt das: kritische Anbieter identifizieren, Mindestanforderungen vertraglich festlegen, Nachweise einholen und regelmäßig überprüfen.
Erhebliche Sicherheitsvorfälle sind in drei Stufen an das BSI zu melden: eine Frühwarnung nach spätestens 24 Stunden, eine Meldung nach 72 Stunden und eine Abschlussmeldung einen Monat danach. Die Frist läuft ab Kenntnis vom erheblichen Vorfall.
Holen Sie die Registrierung sofort nach. Die gesetzliche Frist endete am 6. März 2026, die Duldungsfrist des BSI am 31. Juli 2026. Eine fehlende Registrierung kann ein Bußgeld nach sich ziehen; eine nachgeholte Registrierung mit Umsetzungsplan verbessert Ihre Position.
Ja. Nach § 38 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen und überwachen. Bei schuldhafter Pflichtverletzung haftet sie nach den Regeln ihrer Rechtsform, etwa § 43 GmbHG. Zusätzlich besteht eine Schulungspflicht.
Nein, aber sie ist eine starke Grundlage. ISO 27001 deckt einen großen Teil der Maßnahmen nach § 30 BSIG ab. Registrierung, das gestufte Meldeverfahren und die Pflichten der Geschäftsleitung müssen Sie zusätzlich erfüllen.
Besonders wichtige Einrichtungen riskieren bis zu 10 Mio. € oder 2 % des weltweiten Jahresumsatzes, wichtige Einrichtungen bis zu 7 Mio. € oder 1,4 %. Maßgeblich ist jeweils der höhere Betrag.
Larissa Ragg
LinkedInMarketing Managerin · lawcode GmbH
Larissa Ragg verantwortet die Content-Strategie bei lawcode und erstellt Fachbeiträge zu den Themen EUDR, ESG-Compliance, HinSchG, Supply Chain und CSRD. Ihre Beiträge auf dem lawcode Blog machen komplexe regulatorische Anforderungen verständlich und liefern Unternehmen praxisnahe Orientierung.