 EN

Wichtige Fakten
- Was ist die CSDDD?
- Die Corporate Sustainability Due Diligence Directive (Richtlinie (EU) 2024/1760) verpflichtet die betroffenen Unternehmen, negative Auswirkungen auf Menschenrechte und Umwelt in ihrer Aktivitätskette zu erkennen, zu verhindern, zu beenden und Abhilfe zu schaffen.
- Wer ist betroffen?
- EU-Unternehmen mit mehr als 5.000 Mitarbeitern und mehr als 1,5 Mrd. Euro weltweitem Nettoumsatz sowie Nicht-EU-Unternehmen mit mehr als 1,5 Mrd. Euro Nettoumsatz in der EU.
- Ab wann gilt sie?
- Die EU-Mitgliedstaaten müssen die CSDDD bis zum 26. Juli 2028 umsetzen. Unternehmen müssen die Pflichten ab dem 26. Juli 2029 erfüllen.
- Was hat sich durch Omnibus I geändert?
- Kleinerer Anwendungsbereich, rein risikobasierter Ansatz, kein Klimatransitionsplan mehr, keine EU-einheitliche zivilrechtliche Haftung, niedrigere Bußgeldobergrenze.
- Welche Strafen drohen?
- Bußgelder mit einer Höchstgrenze von 3 % des weltweiten Nettoumsatzes, dazu behördliche Anordnungen und die Veröffentlichung von Verstößen.
- Was gilt in Deutschland bis dahin?
- Das Lieferkettensorgfaltspflichtengesetz (LkSG) bleibt maßgeblich, bis der deutsche Gesetzgeber die CSDDD umsetzt.
Kurzfassung
Die CSDDD ist seit dem 25. Juli 2024 in Kraft, wurde aber noch vor ihrer ersten Anwendung zweimal geändert. Die „Stop-the-Clock“-Richtlinie (EU) 2025/794 verschob zunächst die Fristen. Mit der Änderungsrichtlinie (EU) 2026/470 aus dem Omnibus-I-Paket, veröffentlicht am 26. Februar 2026 und in Kraft seit dem 18. März 2026, folgte die inhaltliche Neuausrichtung. Damit ist die Rechtsunsicherheit auf EU-Ebene beendet.
Der Kreis der direkt verpflichteten Unternehmen ist deutlich kleiner geworden. Statt 1.000 Beschäftigten und 450 Mio. Euro Umsatz liegen die Schwellen jetzt bei 5.000 Beschäftigten und 1,5 Mrd. Euro. Auch inhaltlich wurde die Richtlinie entschärft: Unternehmen dürfen sich auf die Bereiche konzentrieren, in denen die schwersten und wahrscheinlichsten Auswirkungen liegen, statt die gesamte Lieferkette zu kartieren.
Für Entscheider heißt das: Prüfen Sie zuerst, ob Ihr Unternehmen oder Ihr Konzern noch im Anwendungsbereich liegt. Wer betroffen ist, hat bis Juli 2029 Zeit, ein wirksames Sorgfaltspflichtensystem aufzubauen. Wer nicht betroffen ist, bleibt in Deutschland vorerst an das LkSG gebunden und wird als Zulieferer großer Kunden weiterhin Nachweise liefern müssen, wenn auch in begrenzterem Umfang.
Bis zur deutschen Umsetzung bleibt das LkSG maßgeblich. Wer Prozesse früh integriert aufsetzt, senkt Risiken, stabilisiert Lieferketten und verbessert Marktzugang, Finanzierung und Vertrauen.
Kein Update rund um Supply Chain mehr verpassen.
Neue Fachbeiträge, regulatorische Updates und Praxis-Tipps, direkt in Ihr Postfach. Einmal pro Woche, kein Spam.
Was ist die CSDDD?
Die Corporate Sustainability Due Diligence Directive (CSDDD) ist die europäische Lieferkettenrichtlinie. Sie legt fest, dass große Unternehmen Risiken für Menschenrechte und Umwelt in ihrer eigenen Geschäftstätigkeit, bei Tochtergesellschaften und bei Geschäftspartnern systematisch steuern müssen. Im deutschen Sprachgebrauch heißt sie meist EU-Lieferkettengesetz oder EU-Lieferkettenrichtlinie.
Wichtig für die Einordnung
Die CSDDD ist eine Richtlinie, keine Verordnung. Sie gilt also nicht unmittelbar für Unternehmen, sondern muss von jedem Mitgliedstaat in nationales Recht übertragen werden. Verbindlich werden die Pflichten für Unternehmen erst durch dieses nationale Gesetz.
Rechtsgrundlage und Entstehung
Die Richtlinie (EU) 2024/1760 wurde am 5. Juli 2024 im Amtsblatt der EU veröffentlicht und trat am 25. Juli 2024 in Kraft. Inhaltlich orientiert sie sich an den UN-Leitprinzipien für Wirtschaft und Menschenrechte und den OECD-Leitsätzen für multinationale Unternehmen. Deren Due-Diligence-Prozess macht die CSDDD für erfasste Unternehmen verbindlich.
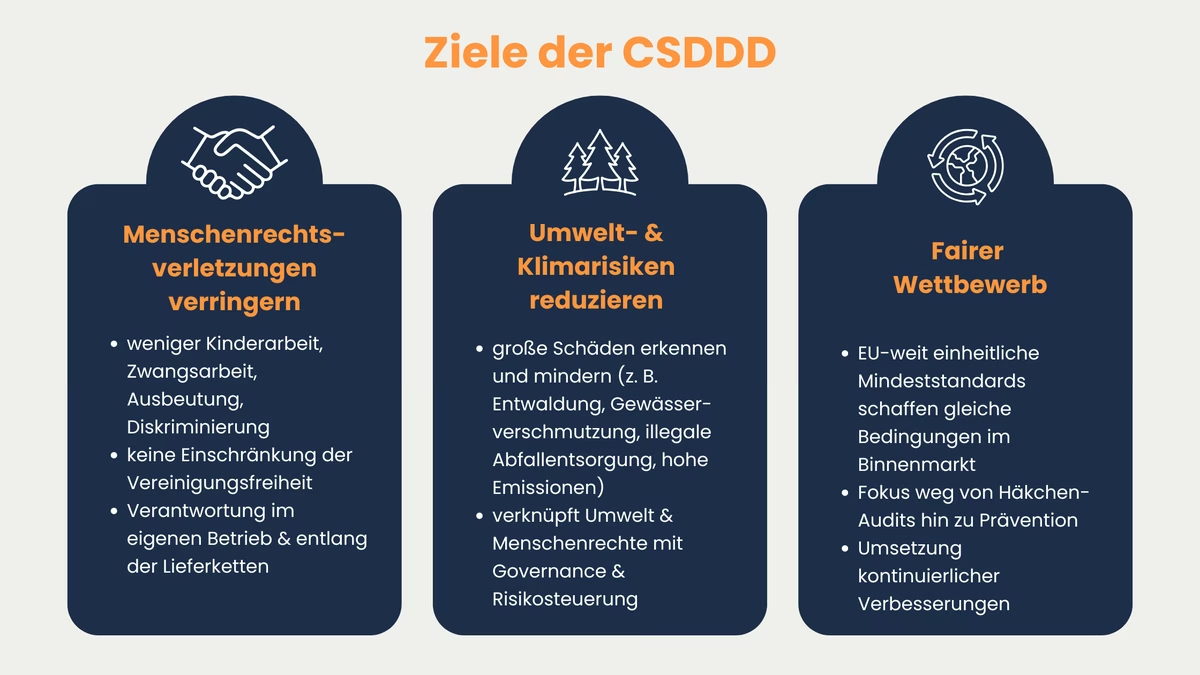
Das Gesetz verfolgt drei zentrale Ziele:
Welche Ziele verfolgt die EU-Lieferkettenrichtlinie?
Schwere Verstöße wie Kinderarbeit, Zwangsarbeit, ausbeuterische Arbeitsbedingungen oder die Einschränkung der Vereinigungsfreiheit sollen in globalen Lieferketten seltener werden.
Umweltverschmutzung, Entwaldung, Gewässerverschmutzung, illegale Abfallentsorgung oder Biodiversitätsverlust sollen früh erkannt und vermieden werden.
Einheitliche Mindeststandards sollen verhindern, dass verantwortungsvoll handelnde Unternehmen gegenüber weniger sorgfältigen Wettbewerbern benachteiligt werden.
CSDDD und CSRD: Wo liegt der Unterschied?
Die CSRD (Corporate Sustainability Reporting Directive) regelt, wie Unternehmen über Nachhaltigkeit berichten. Die CSDDD regelt, wie sie mit Risiken in ihrer Lieferkette umgehen. Das eine ist eine Berichtspflicht, das andere eine Handlungspflicht. Für Unternehmen, die unter beide Regelwerke fallen, lassen sich Daten und Strukturen jedoch gut zusammenführen, etwa wenn Due-Diligence-Inhalte in die ESRS-Berichterstattung einfließen.
Aktueller Stand: Was hat sich durch Omnibus I geändert?
Das Omnibus-I-Paket hat die CSDDD erheblich verschlankt. Die Änderungsrichtlinie (EU) 2026/470 wurde am 26. Februar 2026 im Amtsblatt der EU veröffentlicht und trat 20 Tage nach ihrer Veröffentlichung, am 18. März 2026, in Kraft. Das Europäische Parlament stimmte der Einigung am 16. Dezember 2025 zu, der Rat am 24. Februar 2026. Die Änderungen gehen dabei teils deutlich über den ursprünglichen Vorschlag der EU-Kommission hinaus.
Omnibus I ist seit dem 18. März 2026 geltendes EU-Recht. Die Corporate Sustainability Due Diligence Directive gilt nur noch für Unternehmen mit mehr als 5.000 Beschäftigten und mehr als 1,5 Mrd. Euro Nettoumsatz.
Die wesentlichen Änderungen der EU-Lieferkettenrichtlinie im Überblick:
- Anwendungsbereich: Die Schwellen steigen von 1.000 auf 5.000 Beschäftigte und von 450 Mio. auf 1,5 Mrd. Euro Nettoumsatz (Art. 2 CSDDD n.F.).
- Zeitplan: Umsetzung bis 26. Juli 2028, Anwendung einheitlich ab 26. Juli 2029. Die gestaffelte Einführung nach Unternehmensgröße entfällt.
- Risikobasierter Ansatz: Unternehmen dürfen sich auf die Bereiche konzentrieren, in denen negative Auswirkungen am wahrscheinlichsten und am schwersten sind (Art. 8 Abs. 2 CSDDD n.F.). Eine Scoping-Untersuchung ersetzt die vollständige Kartierung der Wertschöpfungskette.
- Schutz kleinerer Geschäftspartner: Informationsanfragen an Partner mit weniger als 5.000 Beschäftigten sind nur zulässig, wenn die Informationen nicht auf anderem Weg zu beschaffen sind (Art. 8 Abs. 2a CSDDD n.F.).
- Klimatransitionsplan: Die Pflicht ist vollständig aus dem EU-Lieferkettengesetz gestrichen. Regelungen zu Klimaplänen finden sich nur noch in der CSRD.
- Zivilrechtliche Haftung: Die EU-einheitliche Haftungsgrundlage entfällt. Eine Überprüfungsklausel und prozessuale Erleichterungen für Betroffene bleiben erhalten.
- Bußgelder: Die Höchstgrenze liegt bei 3 % des weltweiten Nettoumsatzes statt bei mindestens 5 %.
Warum der risikobasierte Ansatz die größte praktische Änderung ist
Nach der ursprünglichen Fassung hätten Unternehmen ihre gesamte Aktivitätskette bis in tiefe Lieferstufen erfassen müssen. Jetzt genügt eine Scoping-Untersuchung, für die Unternehmen sich auf Informationen stützen dürfen, die nach vernünftigem Ermessen verfügbar sind. Vertieft geprüft wird dort, wo die Risiken am höchsten sind.
Der risikobasierte Ansatz ist allerdings kein Freifahrtschein. Liegen objektive Hinweise auf Verstöße bei einem Geschäftspartner vor, muss ein Unternehmen genauer hinschauen, auch über direkte Lieferanten hinaus. Und die Priorisierung selbst muss nachvollziehbar begründet und dokumentiert sein.
Der risikobasierte Ansatz ist kein Freifahrtschein. Unternehmen müssen begründen und dokumentieren, warum sie welche Bereiche priorisieren.
Was als Nächstes kommt
Die europäische Kommission soll bis Juli 2027 Leitlinien zur Anwendung der europäischen Lieferkettenrichtlinie veröffentlichen, unter anderem zur Bemessung von Bußgeldern. Parallel arbeiten die Mitgliedstaaten an ihren Umsetzungsgesetzen. Für die konkrete Ausgestaltung im Unternehmen sind beide Entwicklungen entscheidend.
Welche Unternehmen sind betroffen?
Von der EU-Lieferkettenrichtlinie betroffen sind nach Omnibus I nur noch sehr große Unternehmen. Entscheidend sind Beschäftigtenzahl und Umsatz, nicht die Branche. Die Richtlinie gilt branchenübergreifend für Kapitalgesellschaften und vergleichbare Rechtsformen, in Deutschland also insbesondere für AG, KGaA, GmbH sowie Personengesellschaften wie die GmbH & Co. KG.
CSDDD-Schwellenwerte für EU-Unternehmen
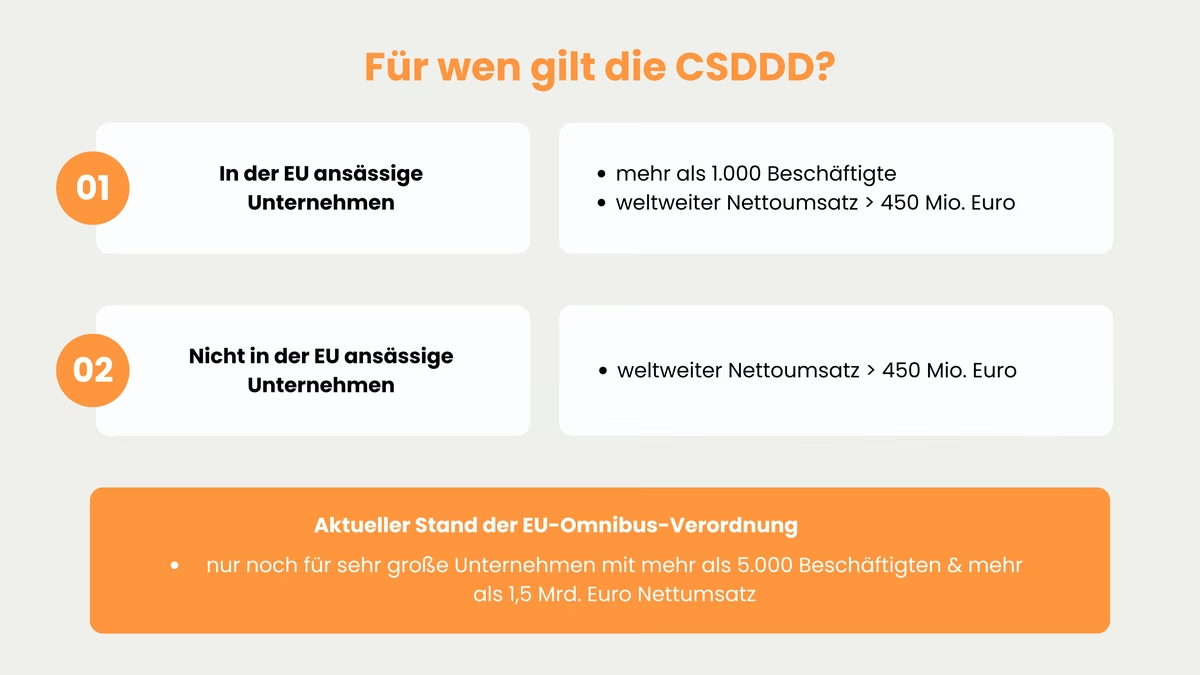
EU-Unternehmen fallen in den Anwendungsbereich, wenn sie beide Kriterien erfüllen:
- mehr als 5.000 Beschäftigte im Durchschnitt und
- mehr als 1,5 Milliarden Euro weltweiter Nettoumsatz.
Erfasst werden auch oberste Muttergesellschaften, deren Konzern diese Schwellen gemeinsam überschreitet. Für Konzerne ist deshalb nicht nur die einzelne Gesellschaft, sondern die Gruppenebene zu prüfen.
Gilt die CSDDD für Nicht-EU-Unternehmen?
Ja. Nicht-EU-Unternehmen sind erfasst, wenn sie oder ihre Unternehmensgruppe im vorletzten abgeschlossenen Geschäftsjahr mehr als 1,5 Milliarden Euro Nettoumsatz in der EU erwirtschaftet haben. Eine Mitarbeiterschwelle gibt es hier nicht. Maßgeblich ist allein der EU-Umsatz, unabhängig davon, ob eine Niederlassung in der EU besteht.
Ist der Mittelstand noch betroffen?
Direkt in aller Regel nicht. Mit der Anhebung auf 5.000 Beschäftigte fallen die meisten Unternehmen, die heute unter das deutsche LkSG fallen, aus dem direkten Anwendungsbereich der Lieferkettenrichtlinie heraus. Das betrifft gerade den gehobenen Mittelstand, der sich bisher auf die Schwelle von 1.000 Beschäftigten vorbereitet hat.
Die meisten Unternehmen, die heute unter das LkSG fallen, sind künftig nicht mehr direkt von der Richtlinie erfasst.
Was bedeutet die CSDDD für KMU und Zulieferer?
KMU und Zulieferer sind nicht direkt verpflichtet, werden aber indirekt eingebunden. Großkunden, die unter die CSDDD fallen, geben Anforderungen über Verträge, Verhaltenskodizes, Lieferantenfragebögen und Audits weiter. Dieser sogenannte Trickle-down-Effekt war einer der größten Kritikpunkte an der ursprünglichen Fassung.
Omnibus I begrenzt ihn nun ausdrücklich. Von Geschäftspartnern mit weniger als 5.000 Beschäftigten dürfen Informationen nur angefordert werden, wenn sie nach vernünftigem Ermessen nicht auf anderem Weg zu beschaffen sind. Für Zulieferer heißt das: Anfragen von Kunden müssen verhältnismäßig und zielgerichtet sein. Pauschale Fragebögen ohne Risikobezug sind damit schwerer zu rechtfertigen.
Von Geschäftspartnern mit weniger als 5.000 Beschäftigten dürfen Informationen nur angefordert werden, wenn sie nicht auf anderem Weg zu beschaffen sind (Art. 8 Abs. 2a CSDDD n.F.).
Ab wann gilt die CSDDD?
Die CSDDD gilt für Unternehmen ab dem 26. Juli 2029. Bis zum 26. Juli 2028 müssen die Mitgliedstaaten die Richtlinie in nationales Recht umsetzen. Damit wurde das EU-Lieferkettengesetz gleich zweimal verschoben: Ursprünglich sollten die ersten Unternehmen bereits 2027 starten.
Die wichtigsten Meilensteine:
- 25. Juli 2024: Die EU-Lieferkettenrichtlinie (Richtlinie (EU) 2024/1760) tritt in Kraft.
- April 2025: Die „Stop-the-Clock“-Richtlinie (EU) 2025/794 verschiebt Umsetzung und Anwendung um ein Jahr.
- 26. Februar 2026: Die Änderungsrichtlinie (EU) 2026/470 aus dem Omnibus-I-Paket wird im Amtsblatt veröffentlicht.
- 18. März 2026: Die Änderungen treten in Kraft.
- Juli 2027: Die EU-Kommission soll ihre Leitlinien zur Anwendung vorlegen.
- 26. Juli 2028: Frist für die Umsetzung in nationales Recht.
- 26. Juli 2029: Die Sorgfaltspflichten gelten für alle erfassten Unternehmen.
Anders als in der ursprünglichen Fassung gibt es keine Staffelung nach Unternehmensgröße mehr. Alle erfassten Unternehmen starten zum selben Stichtag.
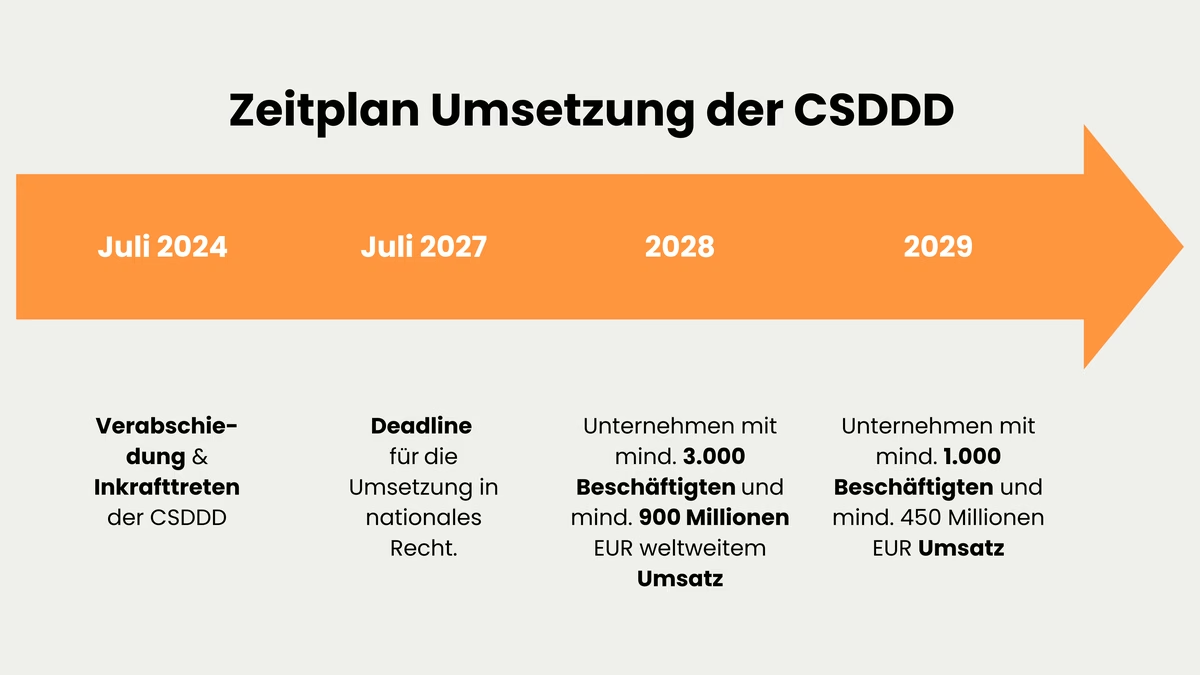
Stichtag für alle erfassten Unternehmen ist der 26. Juli 2029. Eine Staffelung nach Unternehmensgröße gibt es nicht mehr.
Warum Unternehmen trotzdem nicht bis 2029 warten sollten
Ein wirksames Sorgfaltspflichtensystem entsteht nicht in wenigen Monaten. Risikoanalyse, Lieferantenverträge, Beschwerdeverfahren und Datenflüsse brauchen in großen Konzernen erfahrungsgemäß ein bis zwei Jahre Vorlauf. Hinzu kommt, dass das LkSG in Deutschland bis zur Umsetzung weiter gilt. Wer seine Prozesse schon jetzt so aufbaut, dass sie beide Regelwerke abdecken, vermeidet doppelte Arbeit.
Welche Sorgfaltspflichten verlangt die CSDDD?
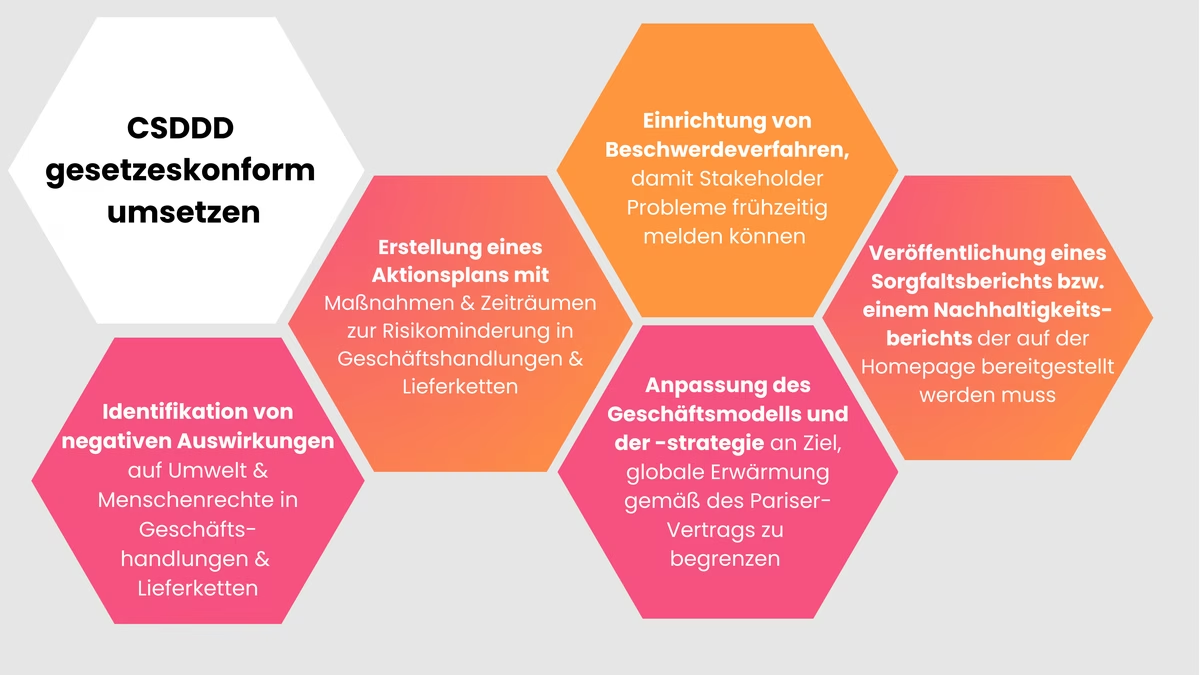
Die CSDDD verlangt keinen einmaligen Audit, sondern einen dauerhaften Managementprozess. Unternehmen müssen negative Auswirkungen auf Menschenrechte und Umwelt erkennen, priorisieren, verhindern oder beenden und darüber Rechenschaft ablegen. Die einzelnen Schritte sind in den Artikeln 7 bis 16 der Richtlinie geregelt.
Die Sorgfaltspflichten der CSDDD Schritt für Schritt
Unternehmen brauchen eine Due-Diligence-Strategie mit einem Verhaltenskodex für das eigene Unternehmen, Tochtergesellschaften und Geschäftspartner sowie klaren Zuständigkeiten.
Eine Scoping-Untersuchung zeigt, in welchen Ländern, Branchen, Warengruppen und Geschäftsbereichen die Risiken liegen. Diese Bereiche werden anschließend vertieft geprüft.
Lassen sich nicht alle Auswirkungen gleichzeitig angehen, wird nach Schwere und Eintrittswahrscheinlichkeit priorisiert.
Dazu gehören Präventionsaktionspläne, vertragliche Zusicherungen von Geschäftspartnern, Investitionen und gezielte Unterstützung von Zulieferern.
Ist ein Schaden eingetreten, muss das Unternehmen ihn abstellen oder zumindest minimieren.
Hat das Unternehmen einen Schaden verursacht oder mitverursacht, muss es Abhilfe leisten, etwa durch Entschädigung oder die Wiederherstellung der Situation.
Betroffene Beschäftigte, Gewerkschaften und andere Interessenträger sind an wichtigen Schritten zu beteiligen.
Betroffene Personen und Organisationen müssen begründete Bedenken sicher und vertraulich melden können.
Unternehmen prüfen regelmäßig, ob ihre Maßnahmen wirken. Nach Omnibus I genügt grundsätzlich eine Überprüfung alle fünf Jahre, es sei denn, konkrete Hinweise sprechen für einen früheren Anlass.
Unternehmen informieren über die Erfüllung ihrer Sorgfaltspflichten. Für Unternehmen, die nach der CSRD berichten, ist das in der Regel über den Nachhaltigkeitsbericht abgedeckt.
Welche Maßnahmen wirken in der Praxis?
Wirksam sind Maßnahmen vor allem dann, wenn sie an den Ursachen ansetzen. Unrealistische Lieferzeiten führen zum Beispiel häufig zu Überstunden bei Zulieferern. Hier hilft kein weiterer Fragebogen, sondern eine angepasste Einkaufsplanung. Bewährt haben sich unter anderem:
- Lieferantenkodex mit klaren Anforderungen je Warengruppe und Risikoniveau
- Vertragsklauseln, die Pflichten an Zulieferer weitergeben und Prüfrechte sichern
- Korrekturmaßnahmenpläne mit Fristen, Verantwortlichen und messbaren Zielen
- Schulungen für Einkauf und Lieferanten
- unabhängige Prüfungen dort, wo das Risiko hoch ist, statt flächendeckender Audits
Lässt sich ein schwerwiegendes Risiko trotz aller Bemühungen nicht beheben, müssen Unternehmen als letztes Mittel die Geschäftsbeziehung aussetzen oder beenden. Dabei sollen sie mitbedenken, welche Folgen ein Rückzug für die Beschäftigten vor Ort hat.
Warum das Beschwerdeverfahren eine Schlüsselrolle spielt
Ein Beschwerdeverfahren macht Risiken sichtbar, die in Audits und Datenbanken nicht auftauchen. Es muss leicht zugänglich sein, auch für Betroffene außerhalb der EU, und vor Repressalien schützen. Mindestens genauso wichtig ist ein klarer Prozess, wie Hinweise geprüft, eskaliert und in Abhilfe umgesetzt werden. Viele Unternehmen nutzen dafür ein digitales Hinweisgebersystem, das sie bereits für das Hinweisgeberschutzgesetz und das LkSG eingerichtet haben.
Praxisbeispiel: Risikoanalyse in einem Maschinenbaukonzern
Ein deutscher Maschinenbaukonzern mit 8.000 Beschäftigten und 2,4 Mrd. Euro Umsatz fällt in den Anwendungsbereich der CSDDD. Er bezieht Gussteile aus mehreren Gießereien in Asien und Elektronikkomponenten, die Zinn, Tantal und Gold enthalten.
In der Scoping-Untersuchung zeigt sich, dass die Risiken weniger bei den deutschen Systemlieferanten liegen als bei den Gießereien (Arbeitsschutz, Arbeitszeiten) und in der Rohstoffkette der Elektronik (Konfliktmineralien). Der Konzern konzentriert seine vertiefte Prüfung auf diese beiden Bereiche. Für alle übrigen Warengruppen genügen Lieferantenkodex und Vertragsklauseln.
Ein Elektronikzulieferer mit 300 Beschäftigten soll Angaben zur Herkunft der Metalle machen. Bevor der Konzern ihn anfragt, prüft er öffentliche Quellen, Zertifizierungen und Hüttenlisten aus Brancheninitiativen. Erst wenn diese Informationen nicht ausreichen, fordert er gezielt die fehlenden Daten an. So bleibt die Anfrage verhältnismäßig, wie es Art. 8 Abs. 2a CSDDD n.F. verlangt.
Welche Bußgelder und Sanktionen drohen bei Verstößen?
Bei Verstößen gegen die CSDDD drohen Bußgelder von bis zu 3 % des weltweiten Nettoumsatzes (Art. 27 Abs. 4 CSDDD n.F.). Die genaue Höhe legen die Mitgliedstaaten in ihren Umsetzungsgesetzen fest. Die EU-Kommission soll dazu Leitlinien veröffentlichen.
Bei Verstößen drohen Bußgelder von bis zu 3 % des weltweiten Nettoumsatzes, dazu Anordnungen und die öffentliche Bekanntmachung.
Wer überwacht die Einhaltung?
Jeder Mitgliedstaat benennt eine oder mehrere Aufsichtsbehörden. Diese können Informationen anfordern, Untersuchungen einleiten, Vor-Ort-Kontrollen durchführen und Anordnungen erlassen. Auf EU-Ebene koordiniert ein Netzwerk der Aufsichtsbehörden die Zusammenarbeit in grenzüberschreitenden Fällen. In Deutschland ist für das LkSG heute das Bundesamt für Wirtschaft und Ausfuhrkontrolle (BAFA) zuständig.
Privatpersonen und Organisationen können sich direkt an die Behörde wenden. Liegen objektive Anhaltspunkte für einen Verstoß vor, dürfen sie begründete Bedenken einreichen, die sogenannten Substantiated Concerns.
Welche Sanktionen sind neben Bußgeldern möglich?
- Anordnungen: Die Behörde kann verlangen, dass ein Unternehmen Verstöße abstellt, Prozesse nachbessert oder Abhilfe innerhalb einer Frist umsetzt.
- Veröffentlichung: Entscheidungen über Verstöße können öffentlich gemacht werden. Dieses „Naming and Shaming“ wiegt für viele Unternehmen schwerer als das Bußgeld selbst.
- Öffentliche Vergabe: Je nach nationaler Umsetzung kann die Einhaltung der CSDDD bei öffentlichen Aufträgen berücksichtigt werden.
Haften Unternehmen zivilrechtlich?
Eine EU-einheitliche zivilrechtliche Haftung gibt es nach Omnibus I nicht mehr. Ob und wie Unternehmen für Schäden haften, richtet sich nach dem nationalen Recht der Mitgliedstaaten. Eine Überprüfungsklausel erlaubt der EU jedoch, einen harmonisierten Haftungsrahmen später erneut zu prüfen.
Auch prozessuale Erleichterungen für Betroffene bleiben bestehen. So müssen Gerichte nach Art. 29 CSDDD n.F. weiterhin anordnen können, dass Unternehmen Beweismittel offenlegen, die in ihrer Sphäre liegen. Für Unternehmen bedeutet das: Eine saubere Dokumentation ihrer Sorgfaltsmaßnahmen bleibt die beste Verteidigung.
Die wichtigsten Unterschiede zwischen CSDDD und LkSG
- Anwendungsbereich: Das LkSG gilt seit dem 1. Januar 2024 für Unternehmen mit mindestens 1.000 Beschäftigten in Deutschland. Die CSDDD erfasst nach Omnibus I erst Unternehmen ab 5.000 Beschäftigten und 1,5 Mrd. Euro Umsatz, also einen deutlich kleineren Kreis.
- Umweltpflichten: Die EU-Richtlinie bezieht Umweltauswirkungen breiter ein, während das deutsche Lieferkettengesetz sich auf einzelne umweltbezogene Pflichten aus internationalen Abkommen beschränkt.
- Reichweite in der Lieferkette: Das LkSG konzentriert sich auf den eigenen Geschäftsbereich und unmittelbare Zulieferer, mittelbare Zulieferer werden erst bei substantiierter Kenntnis relevant. Die CSDDD betrachtet die gesamte Aktivitätskette, erlaubt aber nach Omnibus I eine klare Fokussierung auf Risikoschwerpunkte.
- Aufsicht: Das LkSG überwacht das BAFA. Die CSDDD wird von nationalen Behörden in allen Mitgliedstaaten durchgesetzt, die sich auf EU-Ebene abstimmen.
LkSG-Novelle: Was sich bis zur Umsetzung ändert
Die Bundesregierung hat eine Novelle des LkSG auf den Weg gebracht, die als Übergangsregelung bis zur Umsetzung dient. Die wichtigsten Punkte:
- Die jährliche Berichtspflicht nach § 10 LkSG soll rückwirkend entfallen. Das BAFA prüft Berichte bereits seit Herbst 2025 nicht mehr.
- Bußgelder sollen nur noch bei schwerwiegenden Pflichtverletzungen verhängt werden.
- Die grundlegenden Sorgfaltspflichten bleiben vollständig bestehen.
Wichtig: Der Wegfall der Berichtspflicht bedeutet nicht, dass Dokumentation überflüssig wird. Unternehmen müssen ihre Sorgfaltsmaßnahmen weiterhin nachweisen können, wenn das BAFA nachfragt.
Keine Berichtspflicht heißt nicht keine Dokumentation. Die Sorgfaltspflichten nach dem LkSG gelten unverändert weiter.
Wie wird die CSDDD in Deutschland umgesetzt?
Nach den Plänen der Bundesregierung soll das LkSG durch ein neues Gesetz über die internationale Unternehmensverantwortung abgelöst werden. Dieses Gesetz soll die CSDDD bis Juli 2028 in deutsches Recht überführen. Das Gesetzgebungsverfahren sollten Unternehmen genau verfolgen. Absehbar ist bereits, dass sich der Kreis der verpflichteten Unternehmen in Deutschland mit der Umsetzung deutlich verkleinert.
Welche Unternehmen müssen beide Gesetze beachten?
Unternehmen mit mehr als 5.000 Beschäftigten und 1,5 Mrd. Euro Umsatz unterliegen heute dem LkSG und ab 2029 der umgesetzten CSDDD. Für sie lohnt sich ein gemeinsames System: eine Risikoanalyse, ein Beschwerdeverfahren, ein Nachweiskonzept. Zusätzliche Bausteine braucht es nur dort, wo die EU-Richtlinie über das LkSG hinausgeht, vor allem bei den Umweltpflichten.
Unternehmen zwischen 1.000 und 5.000 Beschäftigten bleiben bis zur Umsetzung an das LkSG gebunden. Danach dürften sie nach heutigem Stand aus der direkten Pflicht fallen, werden aber als Zulieferer großer Kunden weiterhin eingebunden.
Sonderfälle und Stolpersteine bei der Umsetzung der CSDDD
Die meisten Probleme bei der CSDDD entstehen nicht beim Verständnis der Pflichten, sondern bei der Umsetzung in komplexen Strukturen. Vier Punkte führen in der Praxis besonders häufig zu Fehleinschätzungen.
Konzerne: Die Gruppenebene entscheidet
Eine einzelne Tochtergesellschaft kann unter den Schwellen liegen und trotzdem betroffen sein, weil die oberste Muttergesellschaft im Konzernverbund die Schwellen überschreitet. Umgekehrt kann eine Muttergesellschaft die Sorgfaltspflichten für ihre Tochtergesellschaften gebündelt erfüllen. Prüfen Sie den Anwendungsbereich deshalb immer auf Konzernebene und stimmen Sie Zuständigkeiten zwischen Holding und Töchtern frühzeitig ab.
Nicht-EU-Konzerne mit europäischen Töchtern
Für Unternehmen aus Drittstaaten zählt allein der EU-Umsatz der Gruppe. Ein US-Konzern mit europäischen Vertriebsgesellschaften kann erfasst sein, auch wenn keine einzelne Gesellschaft in der EU die Schwellen erreicht. Verantwortlich ist dann nicht automatisch die deutsche Tochter, sondern das Unternehmen, das die Kriterien erfüllt. Nicht-EU-Unternehmen müssen zudem einen Bevollmächtigten in der EU benennen.
Zertifikate ersetzen kein System
Zertifikate und Social Audits liefern wichtige Hinweise, erfassen aber oft nur Momentaufnahmen und sind anfällig für Schein-Compliance. Aufsichtsbehörden erwarten, dass Unternehmen mehrere Quellen zusammenführen: Audits, Beschwerden, interne Kennzahlen, öffentliche Berichte und, wo verfügbar, Umwelt- oder Geodaten. Wer sich allein auf Zertifikate verlässt, kann seine Risikoanalyse im Ernstfall nur schwer verteidigen.
Zusammenspiel mit anderen EU-Regelwerken
Die CSDDD steht selten allein. Für viele Unternehmen greifen parallel die Entwaldungsverordnung (EUDR), die Batterieverordnung, das Chemikalienrecht (REACH) oder die CSRD. Getrennte Insellösungen für jede Vorschrift erzeugen doppelten Aufwand und widersprüchliche Daten. Effizienter ist eine gemeinsame Risiko- und Datenbasis, die mehrere Pflichten gleichzeitig bedient.
Fazit
Mit Omnibus I hat die EU das Lieferkettengesetz deutlich entschärft. Weniger Unternehmen sind direkt betroffen, die Pflichten sind stärker risikobasiert, Klimaplan und EU-weite Haftung sind gestrichen. Die Grundidee bleibt jedoch: Große Unternehmen müssen Risiken für Menschen und Umwelt in ihrer Lieferkette nachweisbar steuern. Und über das LkSG und die Anforderungen großer Kunden bleibt das Thema auch für viele Unternehmen relevant, die nicht direkt erfasst sind.
Fünf Fragen, mit denen Sie Ihren Handlungsbedarf einschätzen können:
- Wissen Sie, ob Ihr Unternehmen oder Ihr Konzern die neuen Schwellen von 5.000 Beschäftigten und 1,5 Mrd. Euro Umsatz überschreitet?
- Können Sie begründen, in welchen Bereichen Ihrer Lieferkette die größten Risiken liegen, und ist diese Priorisierung dokumentiert?
- Haben Sie ein Beschwerdeverfahren, das auch Betroffenen außerhalb der EU sicher offensteht und vor Repressalien schützt?
- Sind Ihre Anfragen an Zulieferer so gestaltet, dass sie risikobezogen und verhältnismäßig sind?
- Decken Ihre Prozesse heute das LkSG ab und lassen sie sich ohne Neuaufbau auf die CSDDD erweitern?
Wenn eine dieser Fragen offen bleibt, ist jetzt der richtige Zeitpunkt, die Grundlagen zu schaffen. Ein zentraler Baustein ist ein Beschwerdeverfahren, das die Anforderungen von LkSG, CSDDD und Hinweisgeberschutzgesetz gleichzeitig erfüllt. Mit dem Hinweisgebersystem von lawcode setzen Sie genau das in einem System um und dokumentieren jeden Hinweis nachvollziehbar, vom Eingang bis zur Abhilfe.
Häufige Fragen
Die CSDDD ist das EU-Lieferkettengesetz. Sie verpflichtet sehr große Unternehmen, Risiken für Menschenrechte und Umwelt in ihrer eigenen Tätigkeit und bei Geschäftspartnern zu erkennen, zu verhindern und bei Schäden Abhilfe zu schaffen.
Für EU-Unternehmen mit mehr als 5.000 Beschäftigten und mehr als 1,5 Mrd. Euro weltweitem Nettoumsatz sowie für Nicht-EU-Unternehmen mit mehr als 1,5 Mrd. Euro Nettoumsatz in der EU. KMU sind nicht direkt erfasst.
Die Pflichten gelten ab dem 26. Juli 2029 für alle erfassten Unternehmen. Die Mitgliedstaaten müssen die Richtlinie bis zum 26. Juli 2028 in nationales Recht umsetzen.
Verschoben und entschärft, aber nicht abgeschafft. Die Stop-the-Clock-Richtlinie und das Omnibus-I-Paket haben die Fristen um insgesamt zwei Jahre nach hinten verlegt und den Anwendungsbereich deutlich verkleinert.
Die Schwellenwerte wurden angehoben, der Ansatz ist rein risikobasiert, der Klimatransitionsplan und die EU-einheitliche zivilrechtliche Haftung sind gestrichen, und die Bußgeldobergrenze liegt bei 3 % des weltweiten Umsatzes.
Bis zu 3 % des weltweiten Nettoumsatzes. Hinzu kommen behördliche Anordnungen und die mögliche Veröffentlichung von Verstößen.
Ja, perspektivisch. Bis zur Umsetzung gilt das LkSG weiter, in einer entschärften Fassung ohne Berichtspflicht. Danach soll ein neues Gesetz über die internationale Unternehmensverantwortung das LkSG ablösen.
Zulieferer müssen weiterhin mit Anfragen großer Kunden rechnen. Nach Omnibus I dürfen Kunden von Partnern mit weniger als 5.000 Beschäftigten aber nur Informationen verlangen, die sie nicht auf anderem Weg beschaffen können.
Larissa Ragg
LinkedInMarketing Managerin · lawcode GmbH
Larissa Ragg verantwortet die Content-Strategie bei lawcode und erstellt Fachbeiträge zu den Themen EUDR, ESG-Compliance, HinSchG, Supply Chain und CSRD. Ihre Beiträge auf dem lawcode Blog machen komplexe regulatorische Anforderungen verständlich und liefern Unternehmen praxisnahe Orientierung.